OmniRoute — Dashboard Features Gallery (Français)
✨ Points forts de la v3.8.0
Section intitulée « ✨ Points forts de la v3.8.0 »Le cycle v3.7.x → v3.8.0 a ajouté le routage automatique sans configuration, de nouveaux fournisseurs, des flux OAuth, une résilience accrue et une expérience CLI beaucoup plus riche. Les fonctionnalités principales sont présentées ci-dessous — tous les détails figurent plus loin dans le document et dans les spécifications associées.
- 🤖 Auto Combo / Routage automatique sans configuration — utilisez les préfixes
auto/coding,auto/fast,auto/cheap,auto/offline,auto/smart,auto/lkgp,auto/chaos. Repose sur un moteur de notation à 16 facteurs et 6 packs de modes soigneusement sélectionnés (ship-fast, cost-saver, quality-first, offline-friendly, reliability-first, chaos-mode) - 🆕 Fournisseur Command Code (#2199) — intégration native avec catalogue de modèles et suivi des quotas
- 🆕 Fournisseur Z.AI — nouveau fournisseur avec offre gratuite et libellés de quota
- 🎬 Extension multimédia de KIE — catalogue étendu incluant des modèles de génération vidéo
- 🔐 Authentification Devin — l’application de bureau importe une clé API Devin existante ; la CLI utilise les identifiants locaux de
devin auth login - 🆓 8 nouveaux fournisseurs gratuits — LLM7, Lepton, UncloseAI, BazaarLink, Completions, Enally, FreeTheAi, Command Code
- 🎯 Routage par niveaux W1–W4 tenant compte des manifestes — les manifestes des fournisseurs déterminent la sélection pondérée des niveaux
- 🎨 Parité OpenAI complète pour Cursor — appels d’outils, streaming et gestion des sessions de bout en bout
- 📊 Utilisation du forfait Cursor Pro — les données de quota et de cycle sont affichées dans le tableau de bord des limites des fournisseurs
- ⚡ Ventilation par niveau de service / analyses du niveau rapide de Codex — visibilité de la consommation par niveau
- 📌 Routage persistant par session — les sessions Codex restent associées au même compte entre les échanges
- 🔊 Améliorations de la synthèse vocale Inworld — catalogues de voix, streaming et améliorations de la latence
- 🔑 Authentification Kiro sans interface graphique — connexion via le stockage SQLite local de
kiro-cli, sans navigateur - 📉 Surveillance des quotas et limites de DeepSeek — utilisation quotidienne et mensuelle affichée dans le tableau de bord
- 🔄 Stratégie de routage tenant compte des réinitialisations — les combinaisons privilégient désormais les comptes dont la fenêtre de quota sera réinitialisée le plus tôt
- ⏱️
fallbackDelayMset détection dynamique de la limite d’outils — réglage plus précis du délai de repli et limites du nombre d’outils propres à chaque fournisseur - 🔧 Dégradation du mode en arrière-plan (Responses API) — bascule vers le mode synchrone avec un avertissement structuré lorsqu’un service en amont ne prend pas en charge l’interrogation en arrière-plan
- 🚦 Classification des erreurs 429 par fournisseur + option
useUpstream429BreakerHints— comportement plus précis du coupe-circuit grâce aux indications de limitation de débit fournies en amont - 🩺 Tableau de bord des délais de récupération des modèles — visualisez les verrouillages par modèle et réactivez-les manuellement depuis l’interface
- 🔒 Détection dynamique des certificats MITM sous Linux — fonctionne sur Debian/Ubuntu, Fedora/RHEL, Arch et d’autres distributions
- 💻 Suite d’améliorations de la CLI — plus de 20 commandes, notamment
omniroute providers,omniroute combos,omniroute doctor,omniroute setup - 🔍 Découverte des modèles d’embedding Qdrant — détection automatique du modèle du magasin vectoriel
- 🔑 Clés API / clés Bearer avec la portée
manage— effectuez des opérations d’administration par programmation via l’API - 🏥 Analyses de l’état des cibles de combinaison + constructeur de combinaisons structuré — état par cible et constructeur d’interface permettant d’assembler des étapes
(provider, model, connection) - 🤝 Fournisseur OAuth GitLab Duo — connexion avec les identifiants GitLab
- 🧠 Cache de relecture du raisonnement — persistance hybride en mémoire et dans SQLite des traces de raisonnement
📚 Documentation associée : Framework de compétences · Système de mémoire · Agents cloud · Webhooks · Cache de relecture du raisonnement
🔌 Fournisseurs
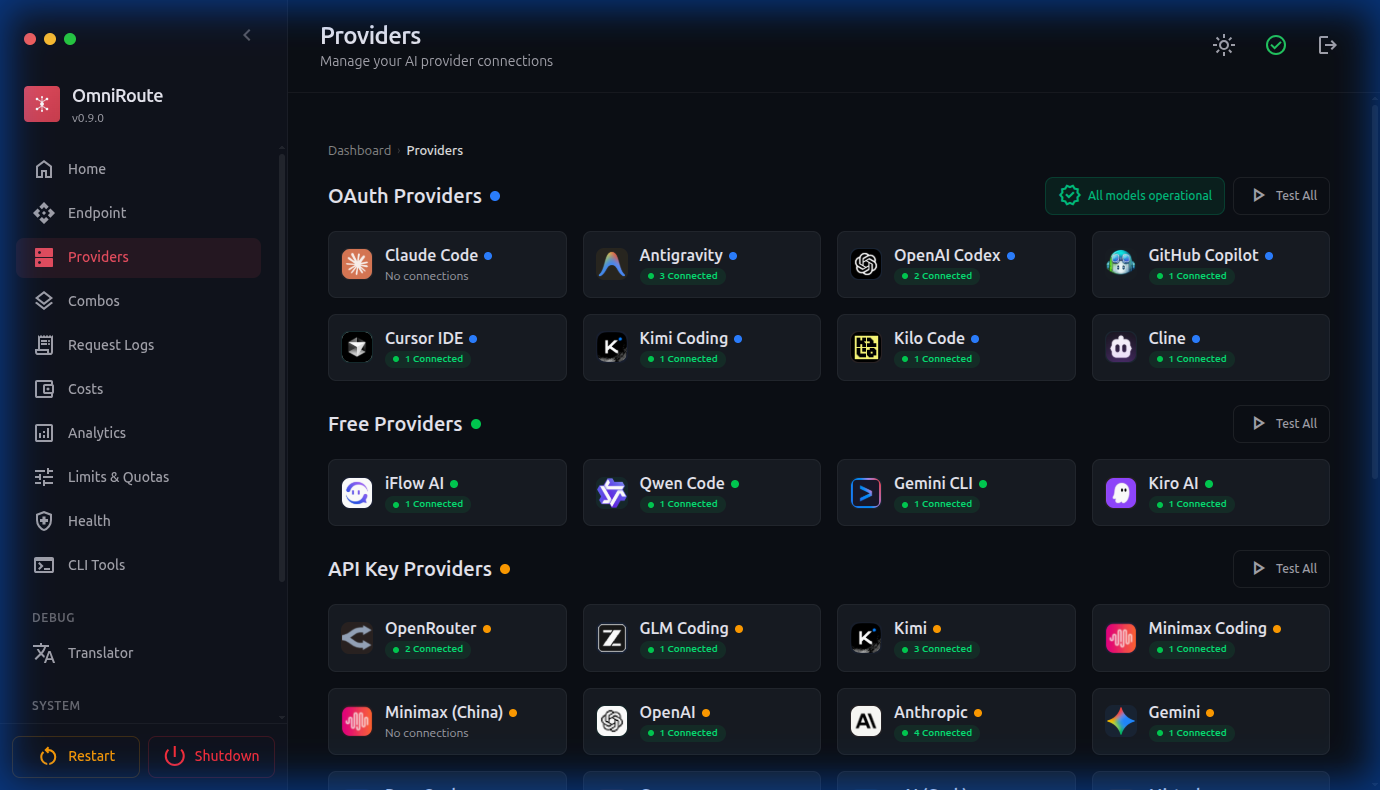
Section intitulée « 🔌 Fournisseurs »Gérez les connexions aux fournisseurs d’IA : fournisseurs OAuth (Claude Code, Codex), fournisseurs utilisant des clés API (Groq, DeepSeek, OpenRouter) et fournisseurs gratuits (Qoder, Kiro). Les comptes Kiro incluent le suivi du solde de crédits — crédits restants, allocation totale et date de renouvellement visibles dans Tableau de bord → Utilisation.
Les connexions OpenRouter peuvent stocker un preset par connexion dans les paramètres avancés. Lorsqu’il est défini, OmniRoute l’envoie en tant que champ de premier niveau de la requête OpenRouter, par exemple "preset": "email-copywriter", sauf si la requête du client a déjà fourni son propre preset.
🎨 Combos
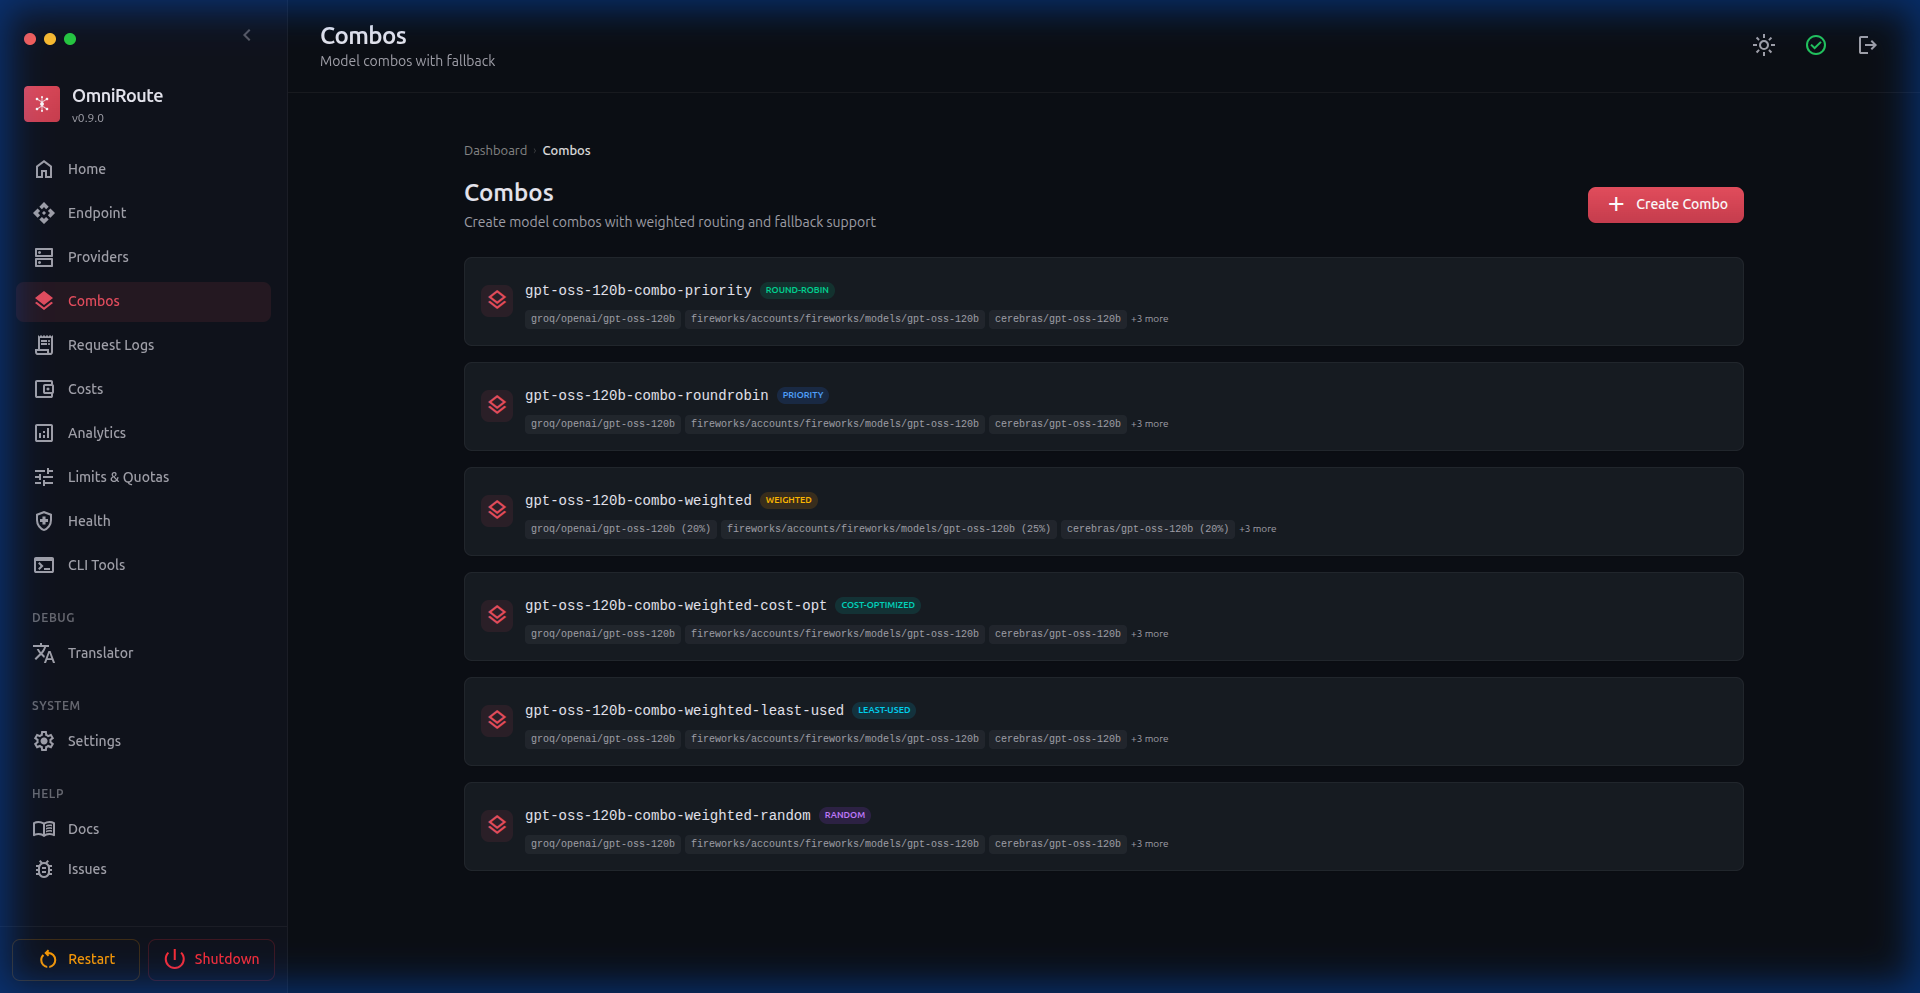
Section intitulée « 🎨 Combos »Créez des combos de routage de modèles avec 19 stratégies publiques : priority, weighted, round-robin, context-relay, fill-first, p2c (choix entre deux possibilités), random, least-used, cost-optimized, reset-aware, reset-window, headroom, strict-random, auto, lkgp (dernier fournisseur connu comme fonctionnel), context-optimized, cache-optimized, fusion (interroge en parallèle un panel de modèles, puis synthétise une réponse unique via un juge) et pipeline. Chaque combo enchaîne plusieurs modèles avec un repli automatique et inclut des modèles de configuration rapide ainsi que des contrôles de disponibilité.
Améliorations récentes des combos :
- Créateur de combos structuré — créez chaque étape en sélectionnant le fournisseur, le modèle et le compte ou la connexion exacte
- Prise en charge des fournisseurs répétés — réutilisez le même fournisseur plusieurs fois dans un combo, à condition que le tuple
(provider, model, connection)soit unique - État de santé des cibles de combo — les vues d’analyse et d’état de santé distinguent désormais les différentes cibles ou étapes d’un combo au lieu de tout regrouper sous forme de chaînes de modèles
- Ordre des niveaux composites —
defaultTier -> fallbackTierinfluence désormais l’ordre d’exécution et de repli lors de l’exécution pour les étapes de premier niveau d’un combo - Modèles d’invite système — le
system_messaged’un combo prend en charge côté serveur les espaces réservés{{MODEL_ID}},{{PROVIDER_ID}},{{ACCOUNT}}et{{FINGERPRINT}}, remplacés à partir de la cible effectivement sélectionnée juste avant l’envoi. Ils sont soumis à une liste d’autorisation et ne sont pas récursifs ; les espaces réservés inconnus restent littéraux ; les valeurs vides sont remplacées par une chaîne vide ; les invites système du client ne sont jamais réécrites.{{FINGERPRINT}}n’est résolu que pour les fournisseurs gratuits basés sur des empreintes, avec une empreinte épinglée ou automatiquement renouvelée — ailleurs, il est remplacé par une chaîne vide (par exemple pour les connexions à empreinte unique ou les fournisseurs sans empreinte). Le remplacement s’applique à la boucle d’envoi standard, au round-robin et aux sessions de cache de contexte épinglées ; les stratégies fusion, chaos, pipeline et nested-execute ne remplacent pas encore les espaces réservés.
📊 Analyses
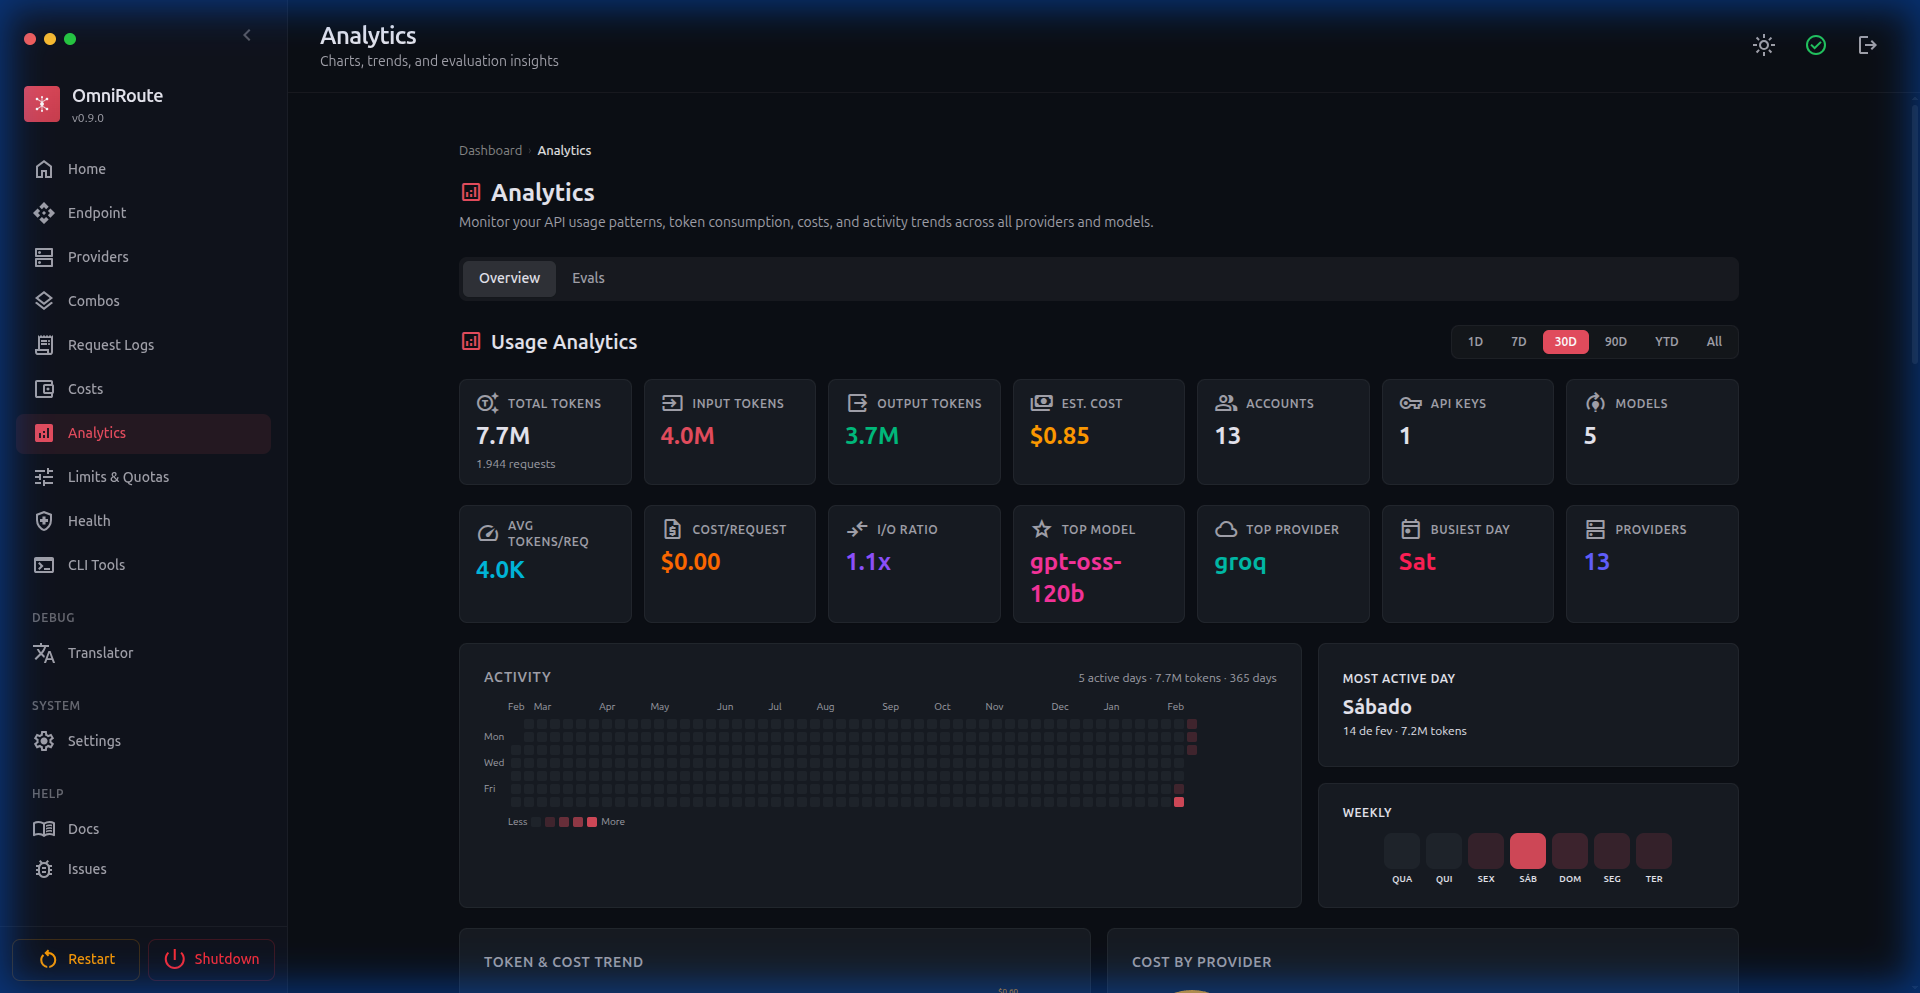
Section intitulée « 📊 Analyses »Analyses complètes de l’utilisation avec consommation de jetons, estimations des coûts, cartes thermiques d’activité, graphiques de répartition hebdomadaire et ventilations par fournisseur.
🏥 État de santé du système
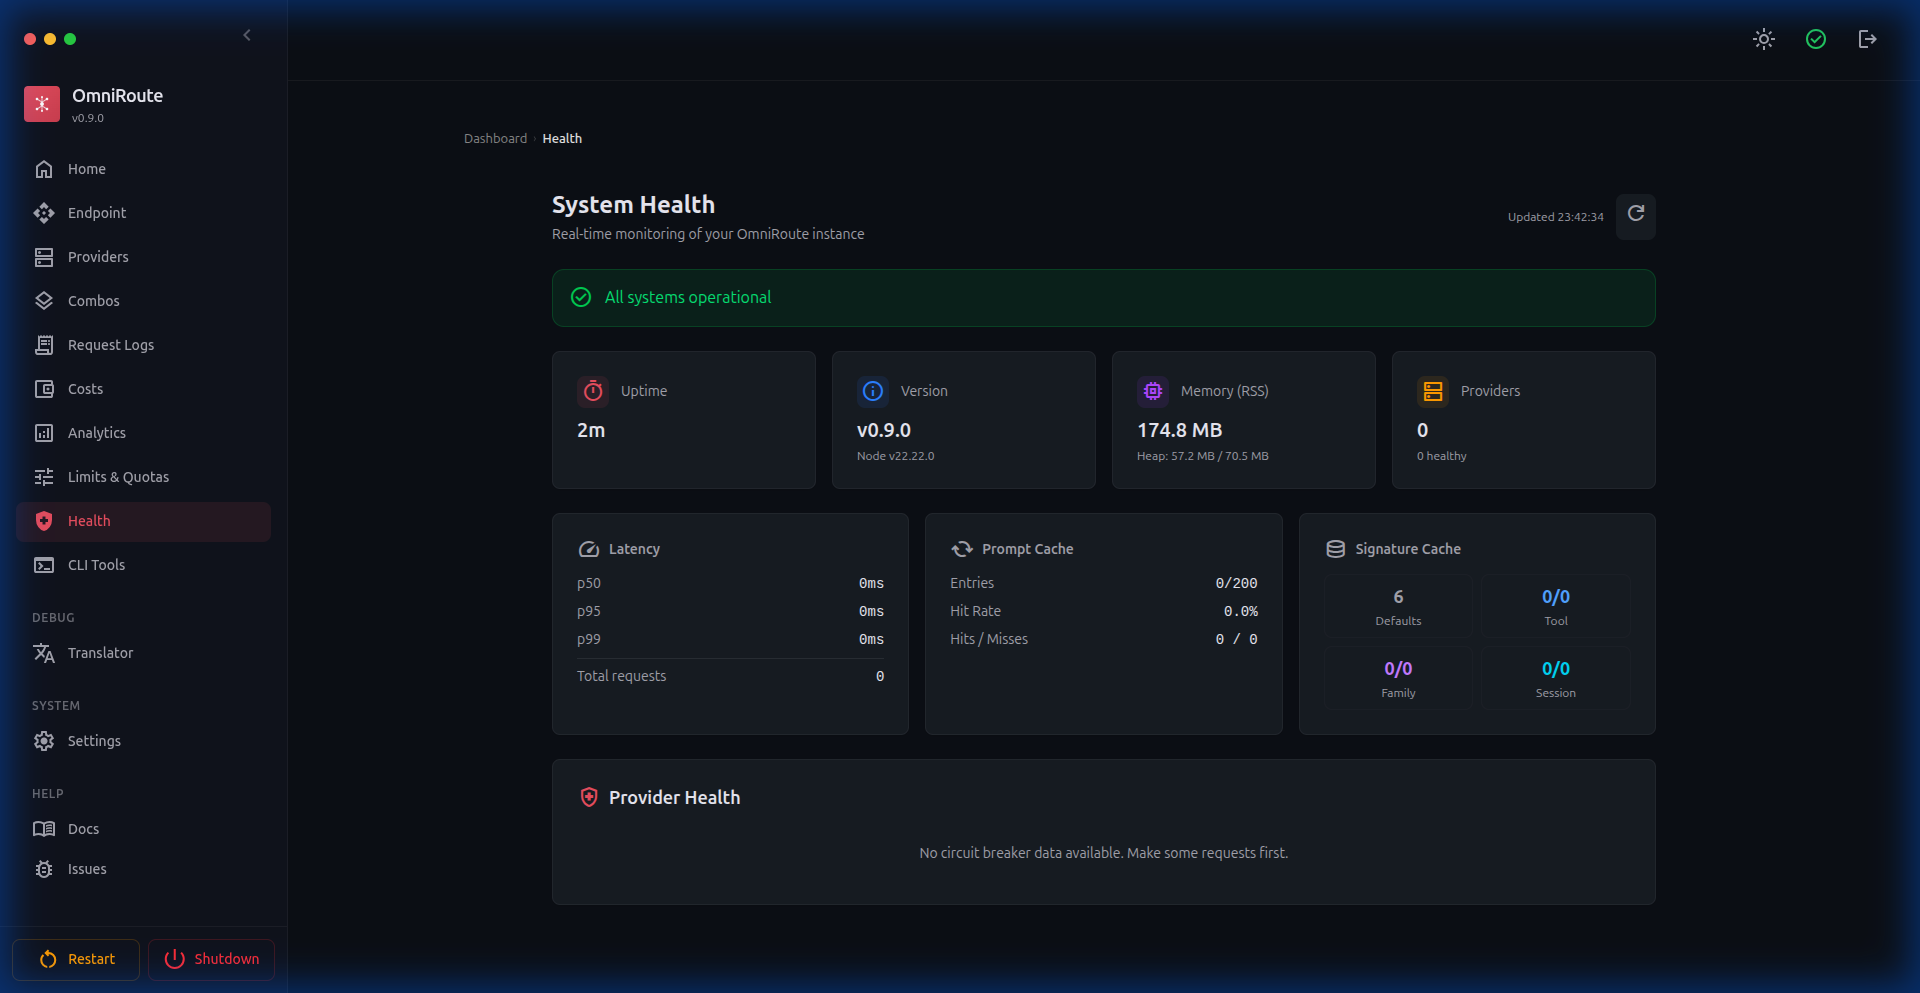
Section intitulée « 🏥 État de santé du système »Surveillance en temps réel : durée de fonctionnement, mémoire, version, percentiles de latence (p50/p95/p99), statistiques du cache, états des disjoncteurs des fournisseurs, sessions actives avec surveillance des quotas et état de santé des cibles de combo.
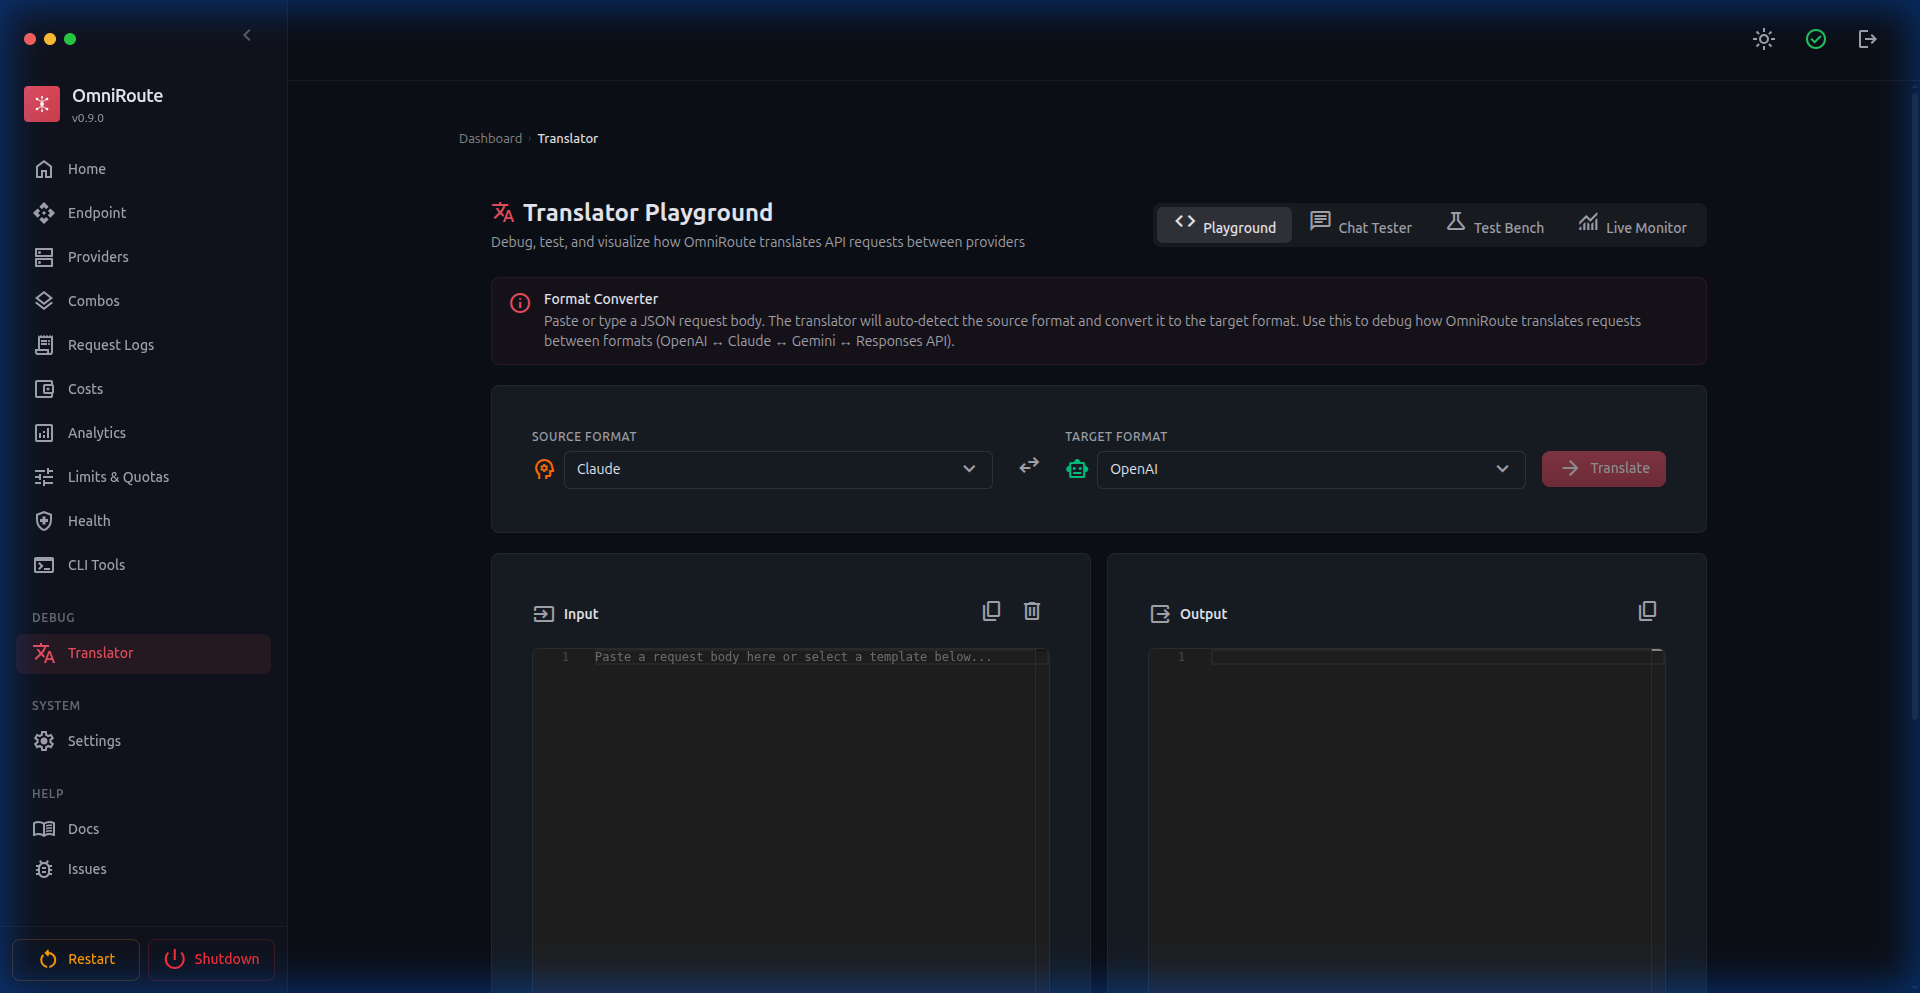
🔧 Espace de test du traducteur
Section intitulée « 🔧 Espace de test du traducteur »Quatre modes pour déboguer les traductions de l’API : Playground (convertisseur de format), Chat Tester (requêtes en direct), Test Bench (tests par lots) et Live Monitor (flux en temps réel).
🎮 Espace de test des modèles (v2.0.9+)
Section intitulée « 🎮 Espace de test des modèles (v2.0.9+) »Testez n’importe quel modèle directement depuis le tableau de bord. Sélectionnez le fournisseur, le modèle et le point de terminaison, rédigez des invites avec Monaco Editor, diffusez les réponses en temps réel, interrompez la diffusion en cours et consultez les métriques de temps.
🎨 Thèmes (v2.0.5+)
Section intitulée « 🎨 Thèmes (v2.0.5+) »Thèmes de couleurs personnalisables pour l’ensemble du tableau de bord. Choisissez parmi 7 couleurs prédéfinies (corail, bleu, rouge, vert, violet, orange, cyan) ou créez un thème personnalisé en sélectionnant n’importe quelle couleur hexadécimale. Prend en charge les modes clair, sombre et système.
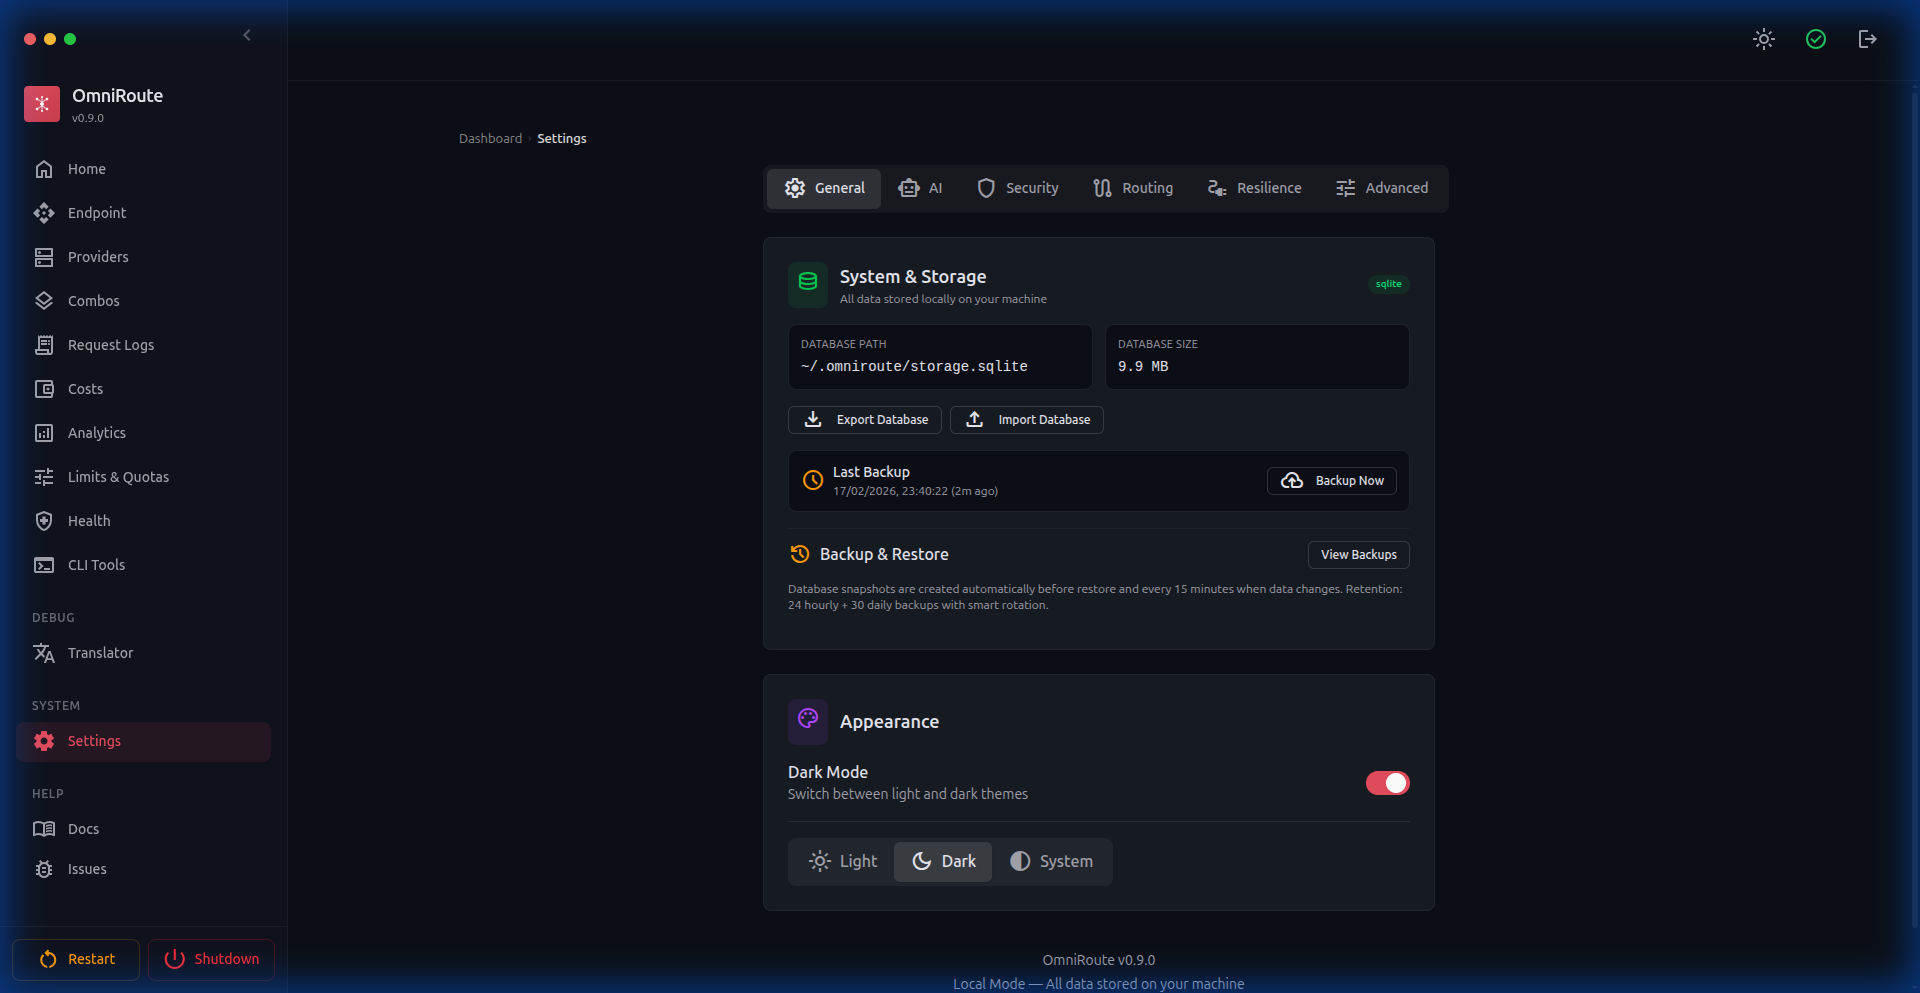
⚙️ Paramètres
Section intitulée « ⚙️ Paramètres »Panneau de paramètres complet comportant 7 onglets :
- Général — Stockage système, gestion des sauvegardes (exportation/importation de la base de données)
- Apparence — Sélecteur de thème (sombre/clair/système), couleurs de thème prédéfinies et personnalisées, visibilité du journal d’état, contrôles de visibilité des éléments de la barre latérale et des séparateurs de groupes, contrôles de visibilité des tunnels de points de terminaison
- IA — Fonctionnalités de l’assistant IA, préréglages de routage par défaut (combinaisons automatiques
auto/coding,auto/fast,auto/cheap,auto/smart), cache de réexécution du raisonnement et options d’activation des compétences/de la mémoire - Sécurité — Protection des points de terminaison de l’API, blocage des fournisseurs personnalisés, filtrage IP, informations de session
- Routage — Alias de modèles, dégradation des tâches en arrière-plan, routage par niveau tenant compte du manifeste (W1–W4),
fallbackDelayMs, routage persistant par session - Résilience — Persistance des limites de débit, réglage du disjoncteur, désactivation automatique des comptes bannis, surveillance de l’expiration des fournisseurs, seuil de transfert de Context Relay et configuration du modèle de résumé, classification des erreurs 429 par fournisseur et option
useUpstream429BreakerHints, délais de récupération des modèles - Avancé — Remplacements de configuration, journal d’audit de la configuration, mode de dégradation du mécanisme de repli, dégradation du mode d’arrière-plan pour Responses API
🔧 Outils CLI
Section intitulée « 🔧 Outils CLI »Configuration en un clic pour les outils de programmation assistée par IA : Claude Code, Codex CLI, OpenClaw, Kilo Code, Antigravity, Cline, Continue, Cursor et Factory Droid. Comprend l’application et la réinitialisation automatisées de la configuration, les profils de connexion et le mappage des modèles.
🤖 Agents CLI (v2.0.11+)
Section intitulée « 🤖 Agents CLI (v2.0.11+) »Tableau de bord permettant de découvrir et de gérer les agents CLI. Affiche une grille de 16 agents intégrés (Codex, Claude, Goose, OpenClaw, Aider, OpenCode, Cline, ForgeCode, Amazon Q, Open Interpreter, Cursor CLI, Warp, Windsurf, Devin CLI, Kimi Coding, Command Code) avec :
- État de l’installation — Installé / Introuvable avec détection de la version
- Badges de protocole — stdio, HTTP, etc.
- Agents personnalisés — Enregistrez n’importe quel outil CLI au moyen d’un formulaire (nom, binaire, commande de version, arguments de lancement)
- Correspondance des empreintes CLI — Option par fournisseur permettant de reproduire les signatures de requêtes des CLI natives, réduisant le risque de bannissement tout en préservant l’adresse IP du proxy
- Authentification Devin locale — Devin CLI utilise
devin auth login; aucun flux OAuth via le navigateur n’est requis
🔗 Relais de contexte (v3.5.5+)
Section intitulée « 🔗 Relais de contexte (v3.5.5+) »Une stratégie combinée qui préserve la continuité de la session lorsqu’une rotation de compte se produit au milieu d’une conversation. Avant que le compte actif ne soit épuisé, OmniRoute génère en arrière-plan un résumé structuré pour la transition. Une fois la requête suivante attribuée à un autre compte, le résumé est injecté sous forme de message système afin que le nouveau compte poursuive avec l’intégralité du contexte.
Configurable via les paramètres de la combinaison ou les paramètres globaux :
- Seuil de transition — Pourcentage d’utilisation du quota qui déclenche la génération du résumé (85 % par défaut)
- Nombre maximal de messages pour le résumé — Quantité d’historique récent à condenser
- Modèle de résumé — Modèle de remplacement facultatif pour générer le résumé de transition
Prend actuellement en charge la rotation des comptes Codex. Consultez la documentation sur le relais de contexte.
🗜️ Compression des prompts (v3.7.9+)
Section intitulée « 🗜️ Compression des prompts (v3.7.9+) »Contexte et cache propose désormais des pages dédiées à Caveman, RTK et aux combinaisons de compression :
- Caveman — ensembles de règles adaptés à la langue, aperçu, contrôles du mode de sortie et analyses
- RTK — compression adaptée aux commandes pour les sorties shell, git, de test, de build, de gestion des paquets, Docker, d’infrastructure, JSON et de traces de pile
- Combinaisons de compression — pipelines nommés tels que
rtk -> caveman, attribués aux combinaisons de routage ; le calcul cumulé par défaut atteint une moyenne d’environ~89%et permet une économie de contexte admissible de78-95%lorsque les deux moteurs s’appliquent - Récupération de la sortie brute — pointeurs facultatifs vers la sortie brute RTK expurgée pour déboguer les échecs liés à la compression
Consultez le guide de compression, la compression RTK et les moteurs de compression.
🛡️ Renforcement du proxy (v3.5.5+)
Section intitulée « 🛡️ Renforcement du proxy (v3.5.5+) »Application complète de la configuration du proxy à l’ensemble du pipeline de requêtes :
- Vérification de l’état des jetons — L’actualisation OAuth en arrière-plan résout désormais la configuration du proxy pour chaque connexion, ce qui évite les échecs dans les environnements où un proxy est requis
- Validation des clés API — La validation des clés des fournisseurs (
POST /api/providers/validate) passe parrunWithProxyContext, en respectant les paramètres de proxy propres au fournisseur et les paramètres globaux - Correction du répartiteur undici — Les répartiteurs de proxy utilisent la propre implémentation de fetch d’undici au lieu de celle intégrée à Node, ce qui résout les erreurs
invalid onRequestStart methodsous Node.js 22 - Détection de la version de Node.js — La page de connexion détecte de manière proactive les versions incompatibles de Node.js (24+) et affiche une bannière d’avertissement avec des instructions invitant à utiliser Node 22 LTS
📧 Masquage des adresses e-mail (v3.5.6+)
Section intitulée « 📧 Masquage des adresses e-mail (v3.5.6+) »Les adresses e-mail des comptes OAuth sont masquées par défaut (par exemple, di*****@g****.com) afin d’éviter toute divulgation accidentelle lors du partage de captures d’écran ou de l’enregistrement de démonstrations. Utilisez Paramètres → Apparence → Visibilité des adresses e-mail des comptes pour afficher ou masquer les adresses e-mail complètes de tous les comptes dans les écrans des fournisseurs, des combinaisons, des journaux, des quotas et du terrain d’expérimentation.
👁️ Option de visibilité des modèles (v3.5.6+)
Section intitulée « 👁️ Option de visibilité des modèles (v3.5.6+) »La liste des modèles sur la page du fournisseur comprend désormais :
- Barre de recherche/filtrage en temps réel — Trouvez rapidement des modèles spécifiques
- Option de visibilité pour chaque modèle (icône 👁) — Les modèles masqués sont grisés et exclus du catalogue
/v1/models - Badge du nombre de modèles actifs (
N/M active) — Indique en un coup d’œil combien de modèles sont activés par rapport au total
🔧 Réparation de l’environnement OAuth (v3.6.1+)
Section intitulée « 🔧 Réparation de l’environnement OAuth (v3.6.1+) »Action « Réparer l’environnement » en un clic pour les fournisseurs OAuth, qui restaure les variables d’environnement manquantes et corrige les états d’authentification défectueux. Accessible depuis Tableau de bord → Fournisseurs → [Fournisseur OAuth] → Réparer l’environnement. Détecte et répare automatiquement :
- Identifiants client OAuth manquants
- Entrées corrompues dans le fichier d’environnement
- Assainissement du chemin de sauvegarde
🗑️ Désinstallation / Désinstallation complète (v3.6.2+)
Section intitulée « 🗑️ Désinstallation / Désinstallation complète (v3.6.2+) »Scripts de suppression propre pour toutes les méthodes d’installation :
| Commande | Action |
|---|---|
npm run uninstall |
Supprime l’application système, mais conserve votre base de données et vos configurations dans ~/.omniroute. |
npm run uninstall:full |
Supprime l’application ET efface définitivement toutes les configurations, clés et bases de données. |
🖼️ Médias (v2.0.3+)
Section intitulée « 🖼️ Médias (v2.0.3+) »Générez des images, des vidéos et de la musique depuis le tableau de bord. Prend en charge OpenAI, xAI, Together, Hyperbolic, SD WebUI, ComfyUI, AnimateDiff, Stable Audio Open et MusicGen.
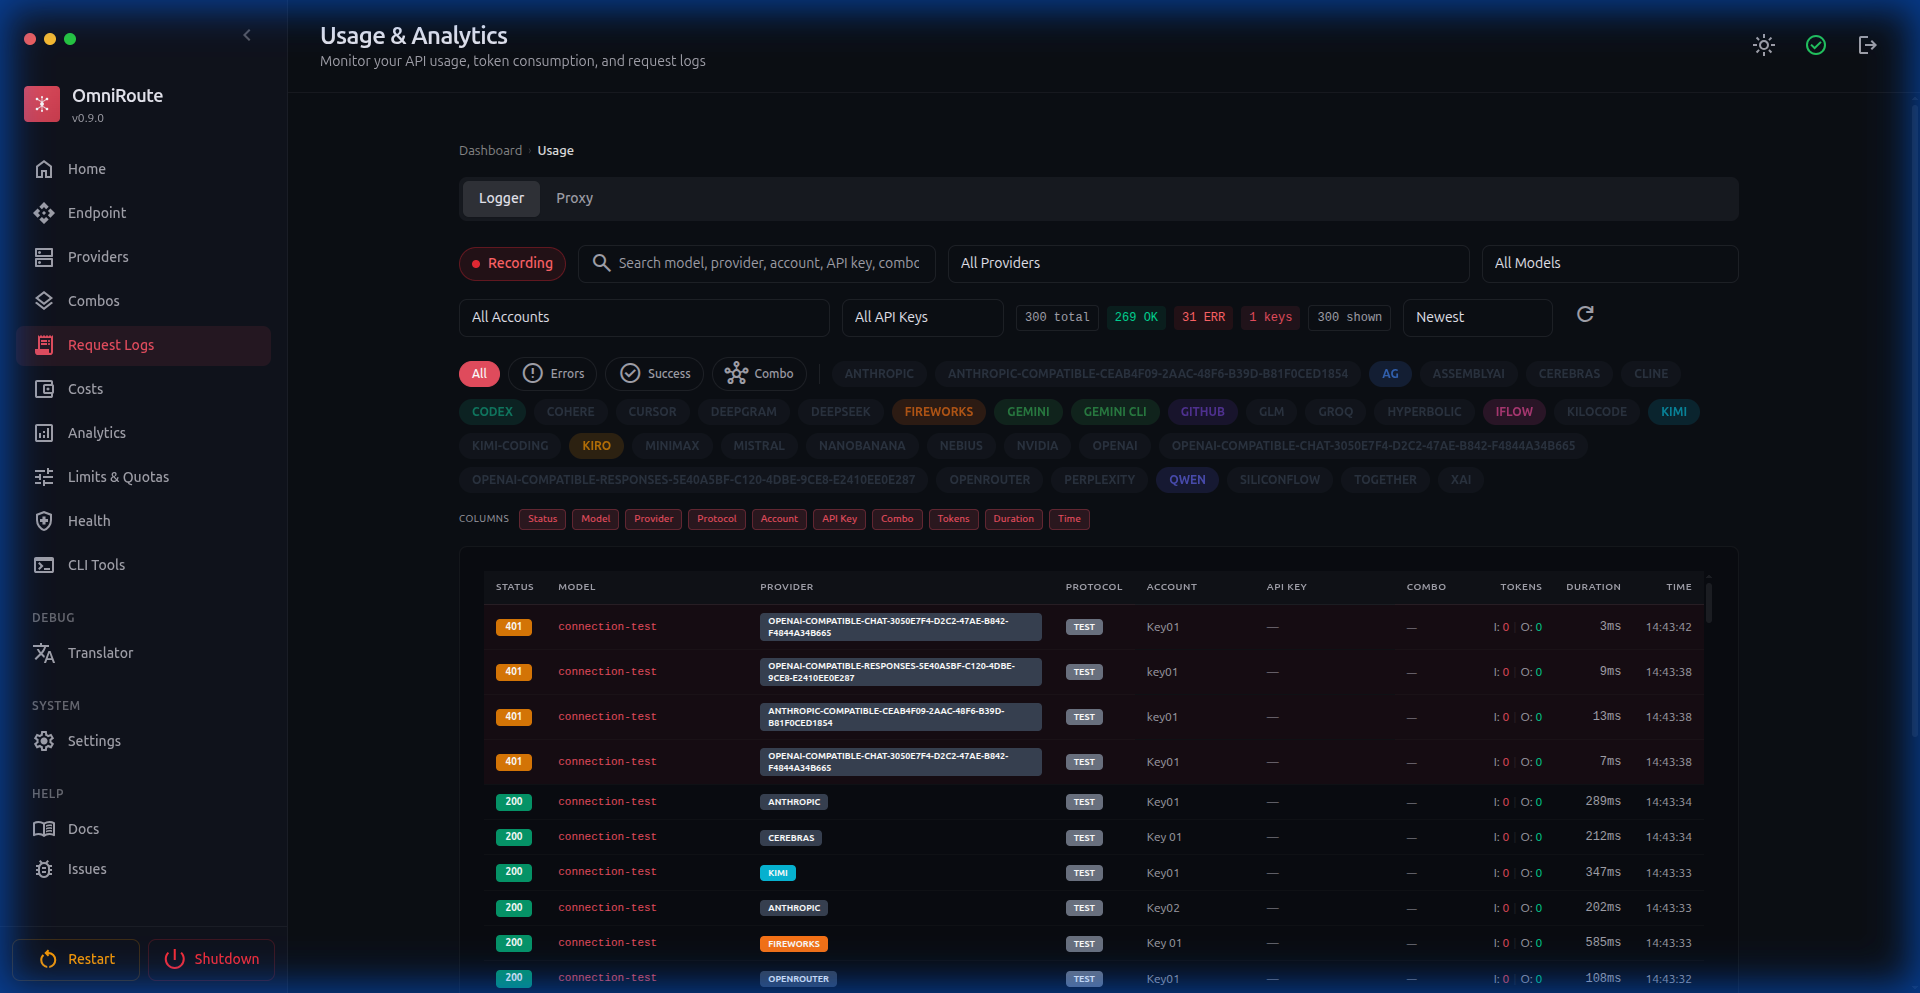
📝 Journaux des requêtes
Section intitulée « 📝 Journaux des requêtes »Journalisation des requêtes en temps réel avec filtrage par fournisseur, modèle, compte et clé API. Affiche les codes d’état, l’utilisation des jetons, la latence et les détails des réponses.
🌐 Point de terminaison API
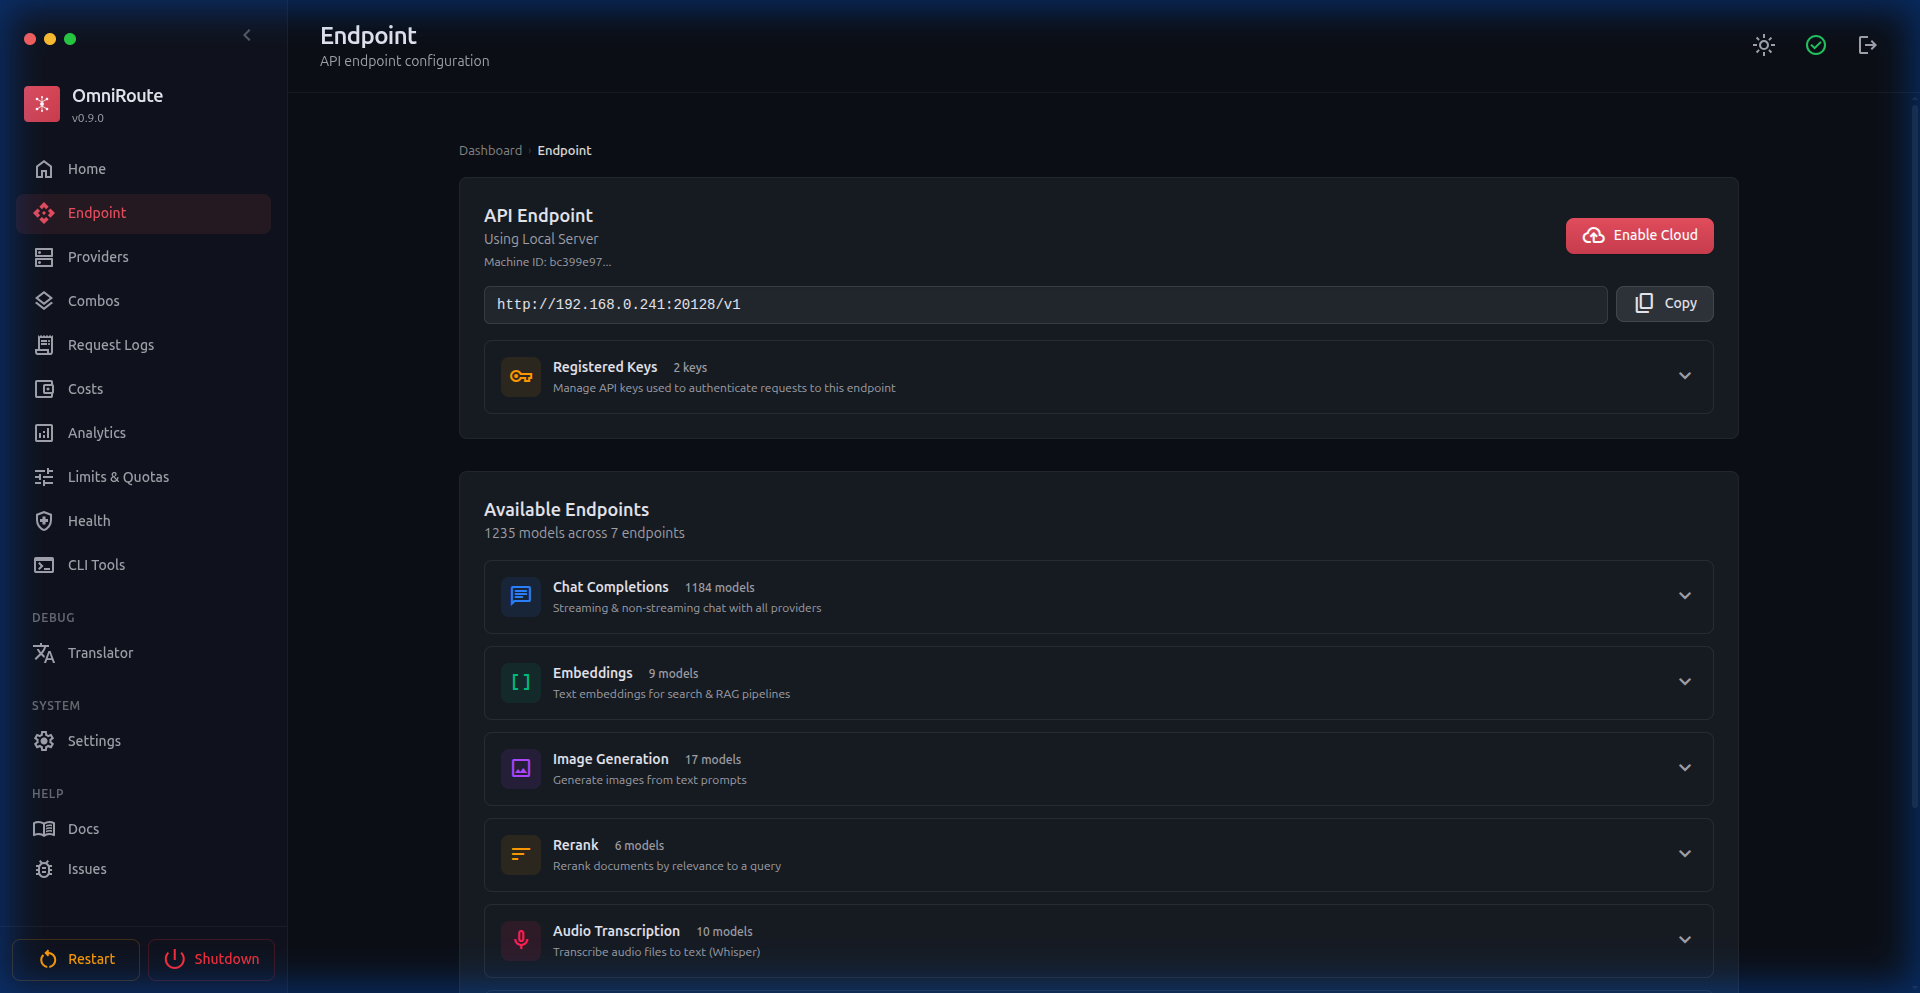
Section intitulée « 🌐 Point de terminaison API »Votre point de terminaison API unifié avec une vue détaillée des fonctionnalités : complétions de chat, Responses API, plongements, génération d’images, reclassement, transcription audio, synthèse vocale, modération et clés API enregistrées. La prise en charge de Cloudflare Quick Tunnel, Tailscale Funnel, ngrok Tunnel et des proxys cloud est disponible pour l’accès à distance.
🔑 Gestion des clés API
Section intitulée « 🔑 Gestion des clés API »Créez, définissez la portée et révoquez des clés API. Chaque clé peut être limitée à des modèles ou fournisseurs spécifiques, avec un accès complet ou des autorisations en lecture seule. Gestion visuelle des clés avec suivi de l’utilisation.
📋 Journal d’audit
Section intitulée « 📋 Journal d’audit »Suivi des actions administratives avec filtrage par type d’action, acteur, cible, adresse IP et horodatage. Historique complet des événements de sécurité.
🖥️ Application de bureau
Section intitulée « 🖥️ Application de bureau »Application de bureau Electron native pour Windows, macOS et Linux. Exécutez OmniRoute comme une application autonome avec intégration à la zone de notification, prise en charge hors ligne, mise à jour automatique et installation en un clic.
Fonctionnalités principales :
- Vérification de la disponibilité du serveur (aucun écran vide lors d’un démarrage à froid)
- Zone de notification avec gestion des ports
- Politique de sécurité du contenu
- Verrouillage à instance unique
- Mise à jour automatique au redémarrage
- Interface conditionnelle selon la plateforme (boutons de fenêtre macOS, barre de titre par défaut sous Windows/Linux)
- Empaquetage renforcé de la version Electron — les
node_modulesliés symboliquement dans le paquet autonome sont détectés et rejetés avant l’empaquetage, empêchant toute dépendance d’exécution vis-à-vis de la machine de compilation (v2.5.5+) - Arrêt propre — l’événement Electron
before-quitarrête proprement Next.js, empêchant les verrouillages de la base de données SQLite WAL (v3.6.2+)
📖 Consultez electron/README.md pour la documentation complète.
🌐 Passerelle WebSocket V1 (v3.6.6+)
Section intitulée « 🌐 Passerelle WebSocket V1 (v3.6.6+) »OmniRoute prend désormais en charge les clients WebSocket compatibles avec OpenAI via le point de terminaison de mise à niveau /v1/ws. Le serveur personnalisé scripts/dev/v1-ws-bridge.mjs encapsule Next.js et met à niveau les connexions WS vers des sessions de streaming bidirectionnelles complètes. L’authentification utilise la même clé API ou le même cookie de session que les requêtes HTTP.
Comportements principaux :
- Mise à niveau WS validée par
src/lib/ws/handshake.tsavant l’établissement de la connexion - Flux interrompus proprement à la fermeture de la session ou en cas d’erreur en amont
- Fonctionne simultanément avec le chemin de streaming HTTP+SSE existant
🔑 Jetons de synchronisation et bundle de configuration (v3.6.6+)
Section intitulée « 🔑 Jetons de synchronisation et bundle de configuration (v3.6.6+) »L’accès depuis plusieurs appareils et par des opérateurs externes est désormais possible grâce à des jetons de synchronisation à portée limitée :
POST /api/sync/tokens— Émet un nouveau jeton de synchronisation (à portée limitée, avec une expiration facultative)DELETE /api/sync/tokens/:id— Révoque un jetonGET /api/sync/bundle— Télécharge un instantané JSON versionné de tous les paramètres non sensibles, identifié par un ETag (mots de passe masqués)
Le bundle de configuration est généré par src/lib/sync/bundle.ts. Les clients comparent l’en-tête de réponse ETag afin de détecter les modifications sans télécharger à nouveau l’intégralité de la charge utile.
🧠 Préréglage GLM Thinking (v3.6.6+)
Section intitulée « 🧠 Préréglage GLM Thinking (v3.6.6+) »GLM Thinking (glmt) est désormais un fournisseur de premier ordre enregistré : 65 536 jetons de sortie au maximum, un budget de réflexion de 24 576 jetons, un délai d’expiration par défaut de 900 s, un format d’API compatible avec Claude et une synchronisation partagée de l’utilisation avec la famille GLM.
Le comptage hybride des jetons fait également son apparition dans la v3.6.6 : lorsqu’un fournisseur compatible avec Claude expose /messages/count_tokens, OmniRoute l’appelle avant les requêtes volumineuses, avec un repli transparent sur une estimation.
🛡️ Récupération sortante sécurisée et protection SSRF (v3.6.6+)
Section intitulée « 🛡️ Récupération sortante sécurisée et protection SSRF (v3.6.6+) »Tous les appels de validation des fournisseurs et de découverte des modèles passent désormais par une protection sortante à deux niveaux :
- Protection des URL (
src/shared/network/outboundUrlGuard.ts) — Bloque les plages d’adresses IP privées, de bouclage et locales au lien avant l’ouverture du socket. - Enveloppe de récupération sécurisée (
src/shared/network/safeOutboundFetch.ts) — Applique la protection des URL, normalise les délais d’expiration et retente les requêtes en cas d’erreurs transitoires avec un délai exponentiel.
Les violations de la protection sont signalées par une réponse HTTP 422 (URL_GUARD_BLOCKED) et consignées dans le journal d’audit de conformité via providerAudit.ts.
🔄 Nouvelles tentatives tenant compte des délais de récupération (v3.6.6+)
Section intitulée « 🔄 Nouvelles tentatives tenant compte des délais de récupération (v3.6.6+) »Les requêtes de chat sont désormais automatiquement retentées lorsqu’un fournisseur en amont renvoie un délai de récupération propre à un modèle. Ce comportement est configurable via REQUEST_RETRY (valeur par défaut : 2) et MAX_RETRY_INTERVAL_SEC (valeur par défaut : 30 s). L’interprétation des en-têtes de limitation de débit a été améliorée pour x-ratelimit-reset-requests, x-ratelimit-reset-tokens et Retry-After — l’état du délai de récupération de chaque modèle est visible dans le tableau de bord Résilience.
📋 Audit de conformité v2 (v3.6.6+)
Section intitulée « 📋 Audit de conformité v2 (v3.6.6+) »Le journal d’audit a été enrichi avec une pagination basée sur un curseur, l’ajout du contexte des requêtes (identifiant de requête, agent utilisateur, adresse IP), des événements d’authentification structurés, des événements CRUD relatifs aux fournisseurs avec le contexte des différences et la journalisation des validations bloquées pour cause de SSRF. Les nouveaux événements sont émis par src/lib/compliance/providerAudit.ts.
HagiCode
HagiCode est un espace de développement agentique qui associe workflows structurés, exécution multi-agent et vues Hero Dungeon.
Transformez vos idées en logiciels utiles grâce à un workflow agentique plus intelligent, rapide et agréable.

- SmartDes workflows structurés transforment une intention en parcours exécutable, de l’idée à la livraison.
- EfficientLes workflows multi-agents font avancer recherche, réalisation et revue en parallèle.
- FunHero Dungeon rend les longues sessions de code plus visuelles et collaboratives.