OmniRoute — Dashboard Features Gallery (Español)
✨ Aspectos destacados de v3.8.0
Sección titulada «✨ Aspectos destacados de v3.8.0»El ciclo v3.7.x → v3.8.0 incorporó enrutamiento automático sin configuración, nuevos proveedores, flujos OAuth, mayor resiliencia y una experiencia de CLI mucho más completa. A continuación se presentan las principales funcionalidades; encontrará todos los detalles más adelante en el documento y en las especificaciones enlazadas.
- 🤖 Combo automático / Enrutamiento automático sin configuración — use los prefijos
auto/coding,auto/fast,auto/cheap,auto/offline,auto/smart,auto/lkgp,auto/chaos. Respaldado por un motor de puntuación de 16 factores y 6 paquetes de modos seleccionados (ship-fast, cost-saver, quality-first, offline-friendly, reliability-first, chaos-mode) - 🆕 Proveedor Command Code (#2199) — registro de primera clase con catálogo de modelos y seguimiento de cuota
- 🆕 Proveedor Z.AI — nuevo proveedor con nivel gratuito y etiquetas de cuota
- 🎬 Expansión multimedia de KIE — catálogo ampliado que incluye modelos de generación de vídeo
- 🔐 Autenticación de Devin — Desktop importa una clave de API de Devin existente; la CLI utiliza las credenciales locales de
devin auth login - 🆓 8 nuevos proveedores gratuitos — LLM7, Lepton, UncloseAI, BazaarLink, Completions, Enally, FreeTheAi, Command Code
- 🎯 Enrutamiento por niveles W1–W4 basado en manifiestos — los manifiestos de proveedores controlan la selección ponderada de niveles
- 🎨 Compatibilidad total de Cursor con OpenAI — llamadas a herramientas, streaming y gestión de sesiones de extremo a extremo
- 📊 Uso del plan Cursor Pro — los datos de cuota y ciclo se muestran en el panel de límites de proveedores
- ⚡ Desglose por nivel de servicio / Análisis del nivel rápido de Codex — visibilidad del consumo por nivel
- 📌 Enrutamiento persistente por sesión — las sesiones de Codex se fijan a la misma cuenta entre turnos
- 🔊 Mejoras de TTS de Inworld — catálogos de voces, streaming y mejoras de latencia
- 🔑 Autenticación sin interfaz de Kiro — inicio de sesión mediante el almacén SQLite local de
kiro-cli, sin necesidad de navegador - 📉 Supervisión de cuotas y límites de DeepSeek — uso diario y mensual disponible en el panel
- 🔄 Estrategia de enrutamiento que tiene en cuenta los restablecimientos — los combos ahora prefieren las cuentas cuya ventana de cuota se restablezca antes
- ⏱️
fallbackDelayMsy detección dinámica del límite de herramientas — temporización de respaldo más precisa y límites de cantidad de herramientas por proveedor - 🔧 Degradación del modo en segundo plano (API Responses) — recurre al modo síncrono con una advertencia estructurada cuando un servicio ascendente no admite sondeo en segundo plano
- 🚦 Clasificación de errores 429 por proveedor + opción
useUpstream429BreakerHints— comportamiento más preciso del disyuntor mediante indicaciones de límites de velocidad del servicio ascendente - 🩺 Panel de tiempos de espera de modelos — permite observar los bloqueos por modelo y volver a habilitarlos manualmente desde la interfaz
- 🔒 Detección dinámica de certificados MITM en Linux — funciona en Debian/Ubuntu, Fedora/RHEL, Arch y otras distribuciones
- 💻 Conjunto de mejoras de la CLI — más de 20 comandos, incluidos
omniroute providers,omniroute combos,omniroute doctor,omniroute setup - 🔍 Detección de modelos de embeddings de Qdrant — sondeo automático del modelo del almacén vectorial
- 🔑 Claves de API / Claves Bearer con alcance
manage— permite realizar operaciones administrativas mediante programación a través de la API - 🏥 Análisis del estado de los destinos de combos + constructor estructurado de combos — estado por destino y constructor de interfaz para ensamblar pasos
(provider, model, connection) - 🤝 Proveedor OAuth de GitLab Duo — inicio de sesión con credenciales de GitLab
- 🧠 Caché de reproducción de razonamiento — persistencia híbrida en memoria + SQLite de trazas de razonamiento
📚 Documentación relacionada: Marco de habilidades · Sistema de memoria · Agentes en la nube · Webhooks · Caché de reproducción de razonamiento
🔌 Proveedores
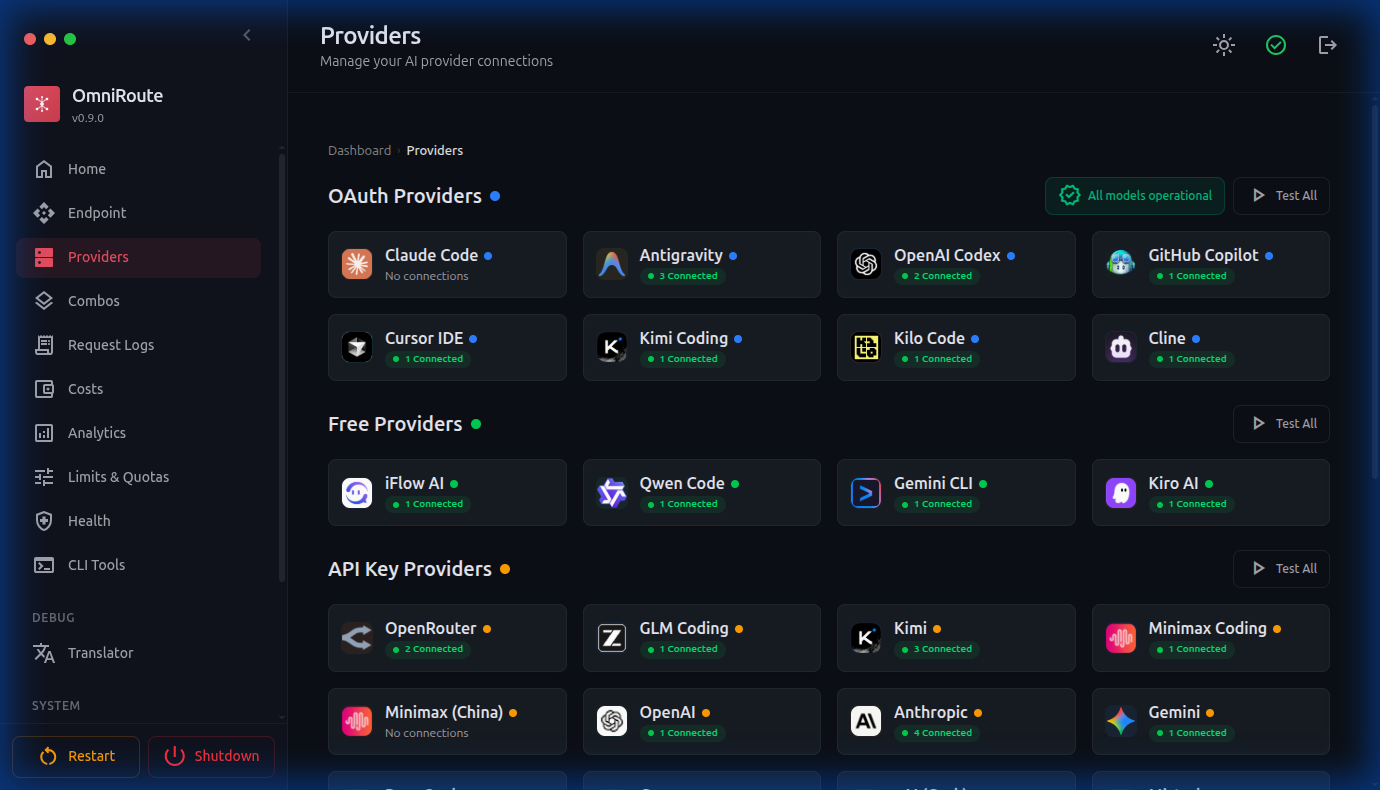
Sección titulada «🔌 Proveedores»Gestiona las conexiones con proveedores de IA: proveedores OAuth (Claude Code, Codex), proveedores con clave de API (Groq, DeepSeek, OpenRouter) y proveedores gratuitos (Qoder, Kiro). Las cuentas de Kiro incluyen seguimiento del saldo de créditos: los créditos restantes, la asignación total y la fecha de renovación están visibles en Panel → Uso.
Las conexiones de OpenRouter pueden almacenar un preset por conexión en Configuración avanzada. Cuando está configurado, OmniRoute lo envía como campo de nivel superior de la solicitud de OpenRouter, por ejemplo, "preset": "email-copywriter", a menos que la solicitud del cliente ya haya proporcionado su propio preset.
🎨 Combos
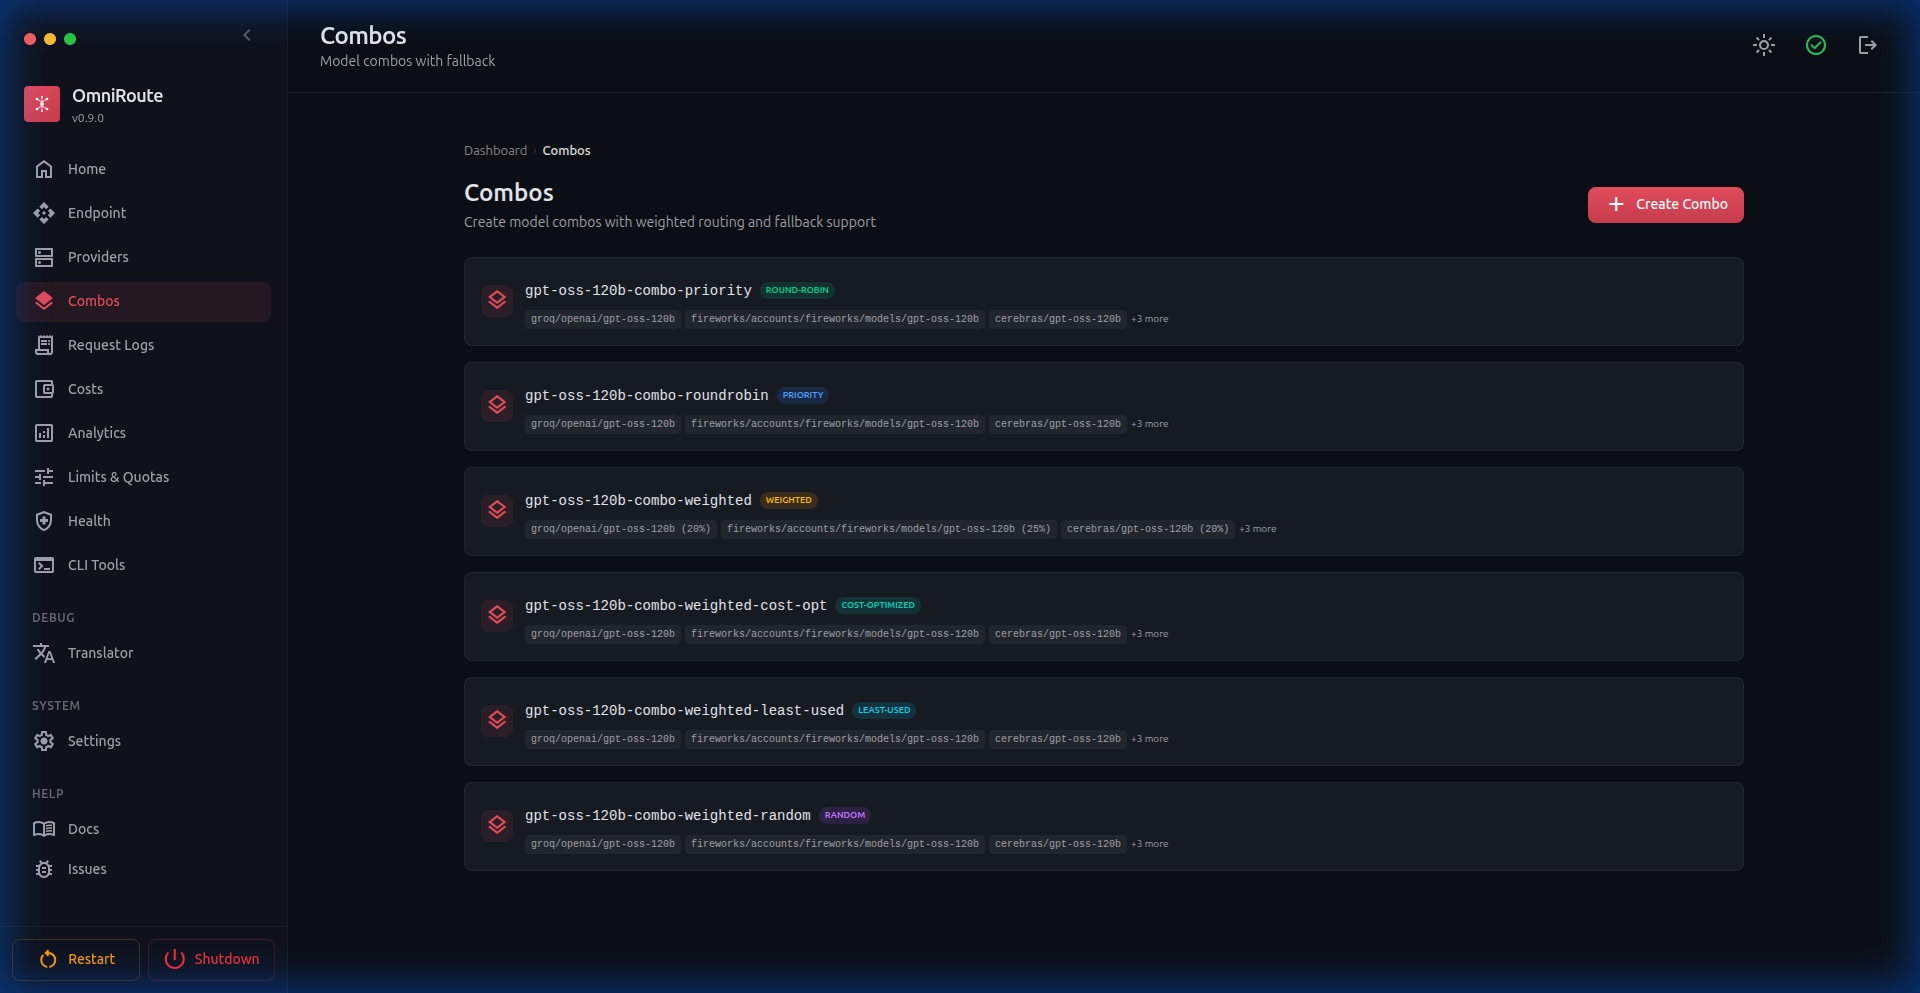
Sección titulada «🎨 Combos»Crea combos de enrutamiento de modelos con 19 estrategias públicas: priority, weighted, round-robin, context-relay, fill-first, p2c (selección entre dos opciones), random, least-used, cost-optimized, reset-aware, reset-window, headroom, strict-random, auto, lkgp (último proveedor válido conocido), context-optimized, cache-optimized, fusion (distribuye la solicitud en paralelo a un panel de modelos y luego sintetiza una única respuesta mediante un juez) y pipeline. Cada combo encadena varios modelos con conmutación por error automática e incluye plantillas rápidas y comprobaciones de disponibilidad.
Mejoras recientes de los combos:
- Constructor estructurado de combos — crea cada paso seleccionando el proveedor, el modelo y la cuenta o conexión exacta
- Compatibilidad con proveedores repetidos — reutiliza el mismo proveedor varias veces en un combo, siempre que la tupla
(provider, model, connection)sea única - Estado de los destinos del combo — las vistas de análisis y estado ahora distinguen los destinos o pasos individuales del combo, en lugar de agruparlo todo en cadenas de modelos
- Ordenación de niveles compuestos —
defaultTier -> fallbackTierahora influye en el orden de ejecución y conmutación por error en tiempo de ejecución para los pasos de nivel superior del combo - Plantillas de prompts del sistema — el
system_messagedel combo admite los marcadores de posición del lado del servidor{{MODEL_ID}},{{PROVIDER_ID}},{{ACCOUNT}}y{{FINGERPRINT}}, que se expanden a partir del destino al que realmente se ha enrutado justo antes del envío. Se usa una lista de permitidos y no son recursivos; los marcadores de posición desconocidos permanecen literales; los valores vacíos se expanden como vacíos; los prompts del sistema del cliente nunca se reescriben.{{FINGERPRINT}}solo se resuelve para proveedores gratuitos basados en huellas digitales con una huella fijada o rotada automáticamente; en otros casos se expande como vacío (por ejemplo, conexiones con una única huella digital o proveedores que no utilizan huellas digitales). La expansión abarca el bucle de envío estándar, round-robin y las sesiones fijadas de caché de contexto; las estrategias fusion, chaos, pipeline y nested-execute todavía no expanden los marcadores de posición.
📊 Análisis
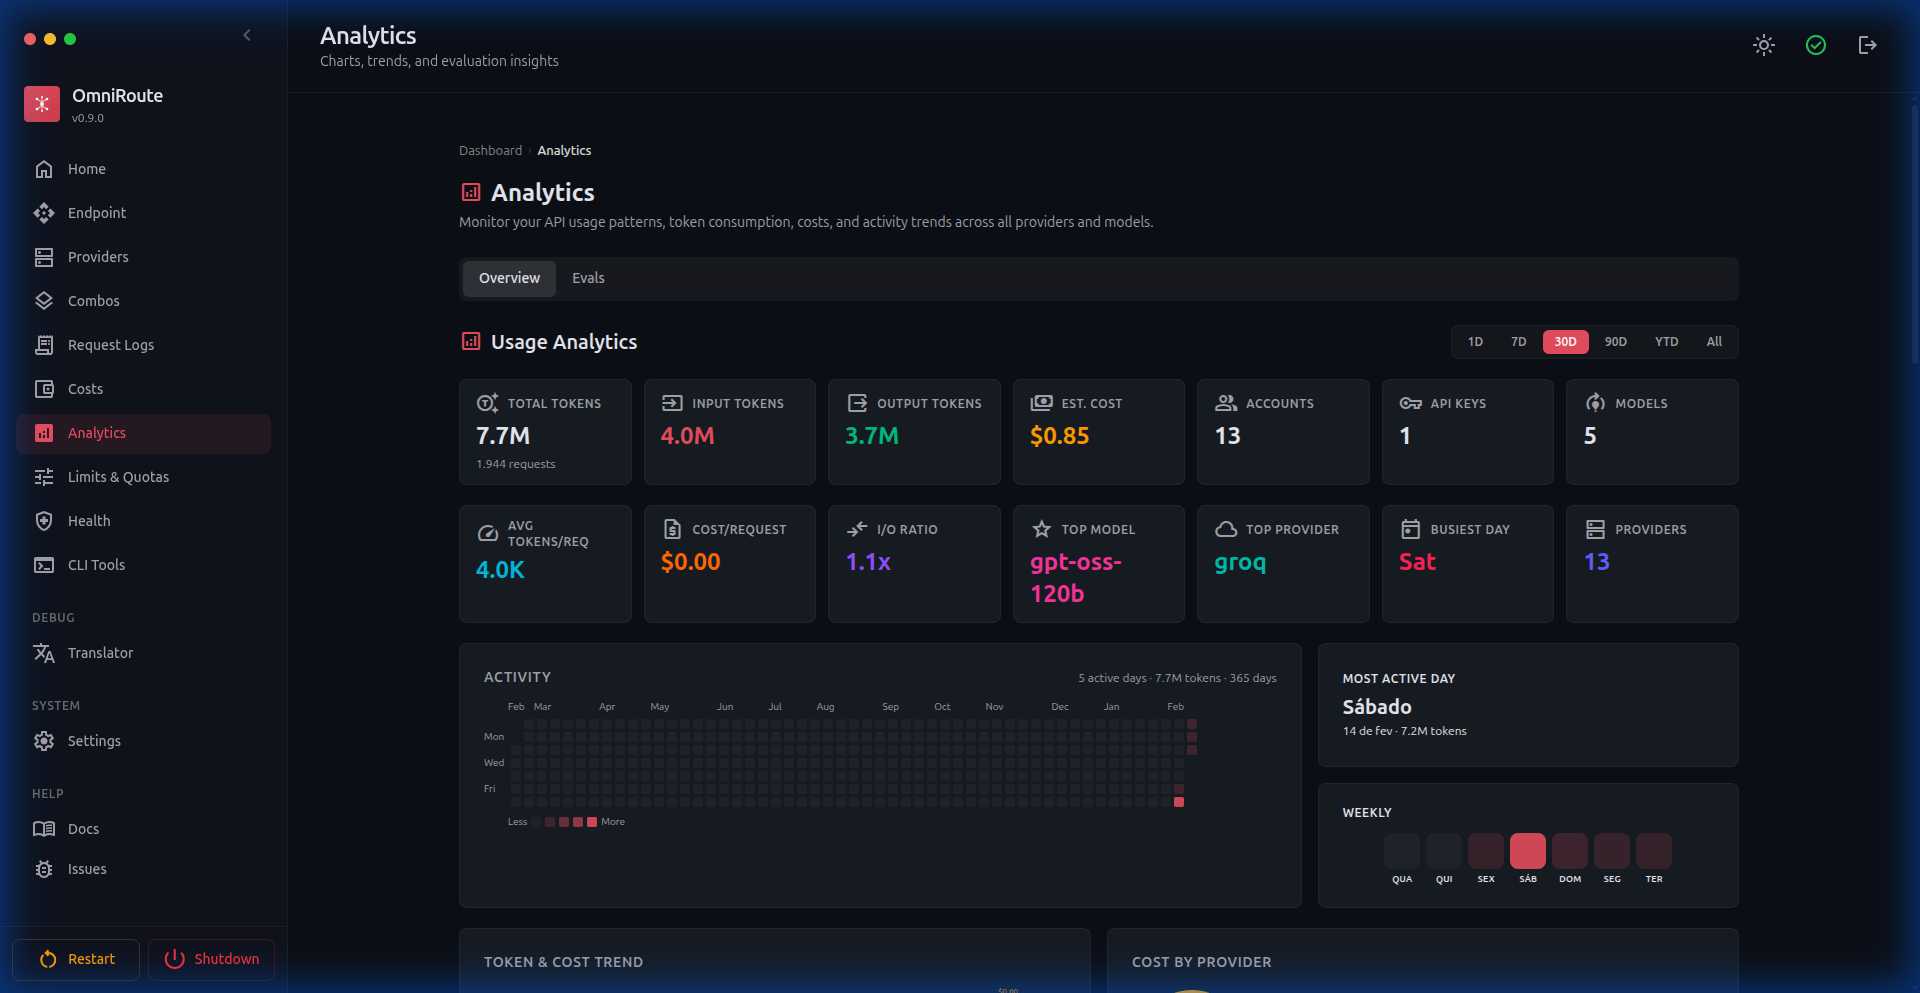
Sección titulada «📊 Análisis»Análisis de uso exhaustivo con consumo de tokens, estimaciones de costes, mapas de calor de actividad, gráficos de distribución semanal y desgloses por proveedor.
🏥 Estado del sistema
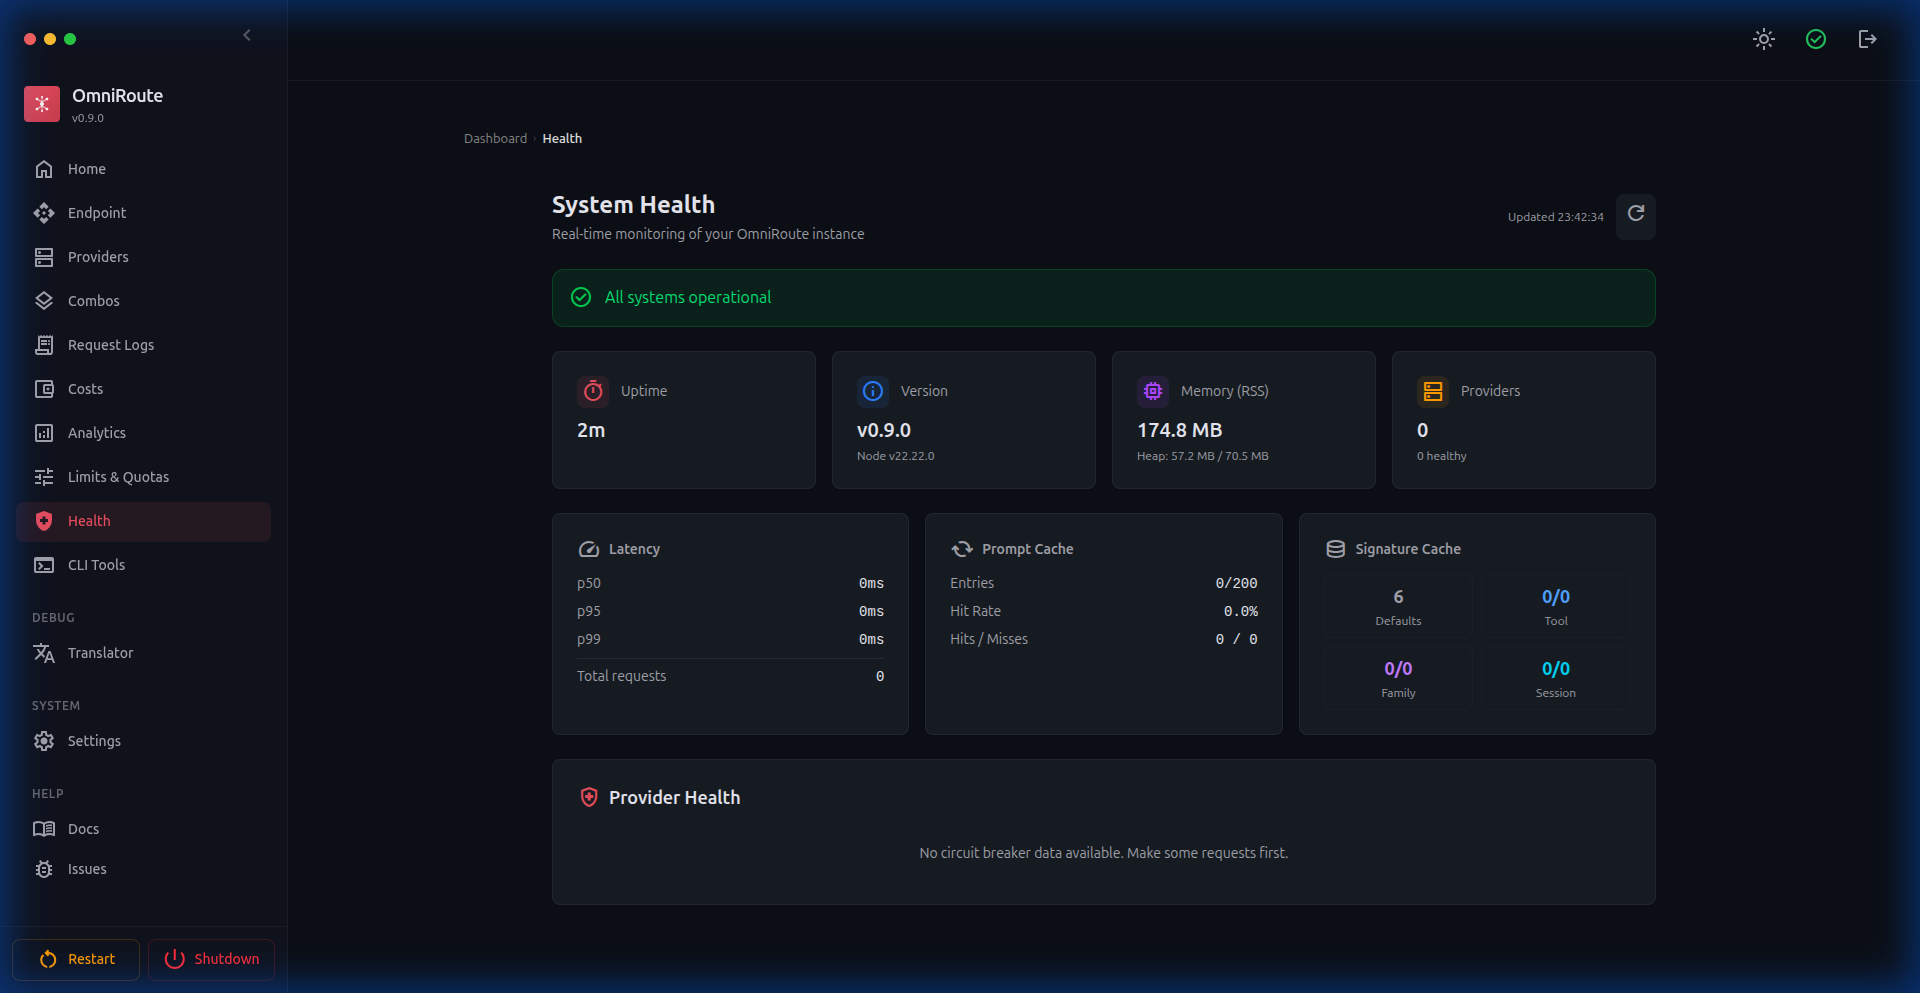
Sección titulada «🏥 Estado del sistema»Supervisión en tiempo real: tiempo de actividad, memoria, versión, percentiles de latencia (p50/p95/p99), estadísticas de caché, estados de los disyuntores de los proveedores, sesiones activas con supervisión de cuota y estado de los destinos de los combos.
🔧 Área de pruebas del traductor
Sección titulada «🔧 Área de pruebas del traductor»Cuatro modos para depurar traducciones de la API: Área de pruebas (conversor de formatos), Probador de chat (solicitudes en vivo), Banco de pruebas (pruebas por lotes) y Monitor en vivo (transmisión en tiempo real).
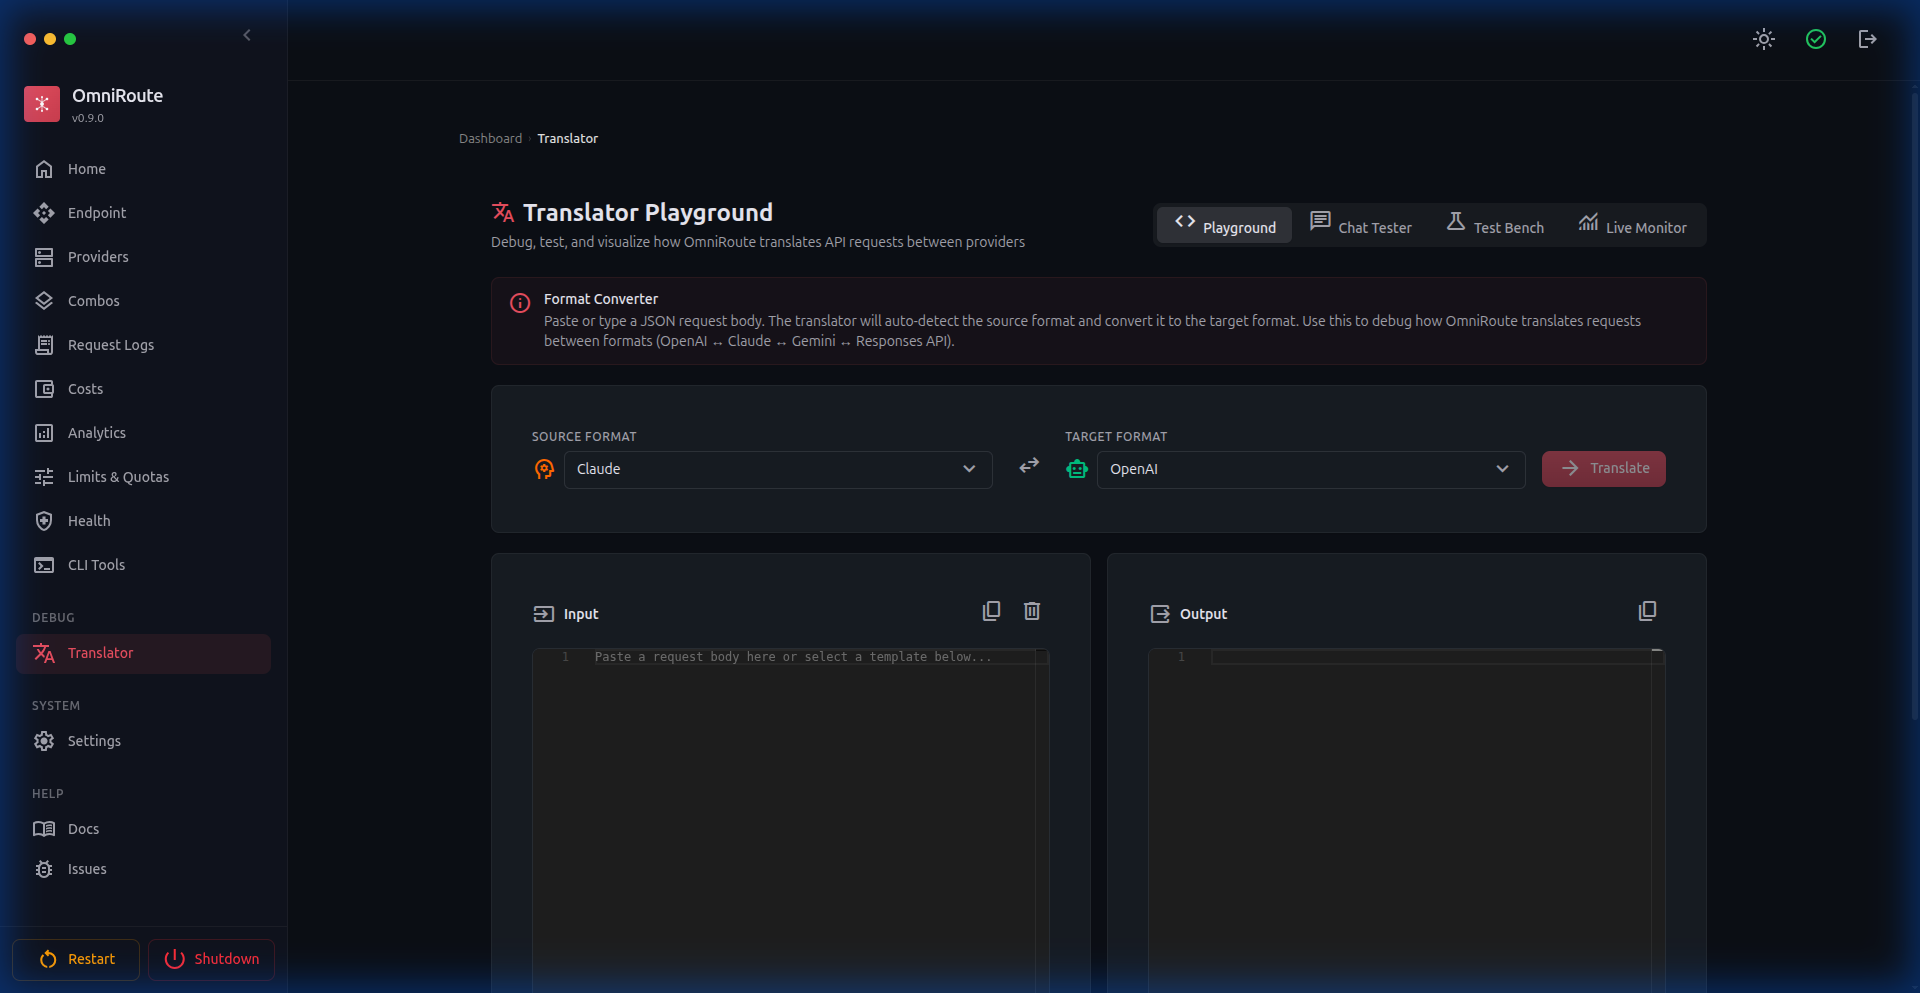
🎮 Área de pruebas de modelos (v2.0.9+)
Sección titulada «🎮 Área de pruebas de modelos (v2.0.9+)»Prueba cualquier modelo directamente desde el panel. Selecciona el proveedor, el modelo y el endpoint, escribe prompts con Monaco Editor, transmite las respuestas en tiempo real, interrumpe la transmisión y consulta las métricas de tiempo.
🎨 Temas (v2.0.5+)
Sección titulada «🎨 Temas (v2.0.5+)»Temas de color personalizables para todo el panel. Elige entre 7 colores predefinidos (coral, azul, rojo, verde, violeta, naranja y cian) o crea un tema personalizado seleccionando cualquier color hexadecimal. Admite los modos claro, oscuro y del sistema.
⚙️ Configuración
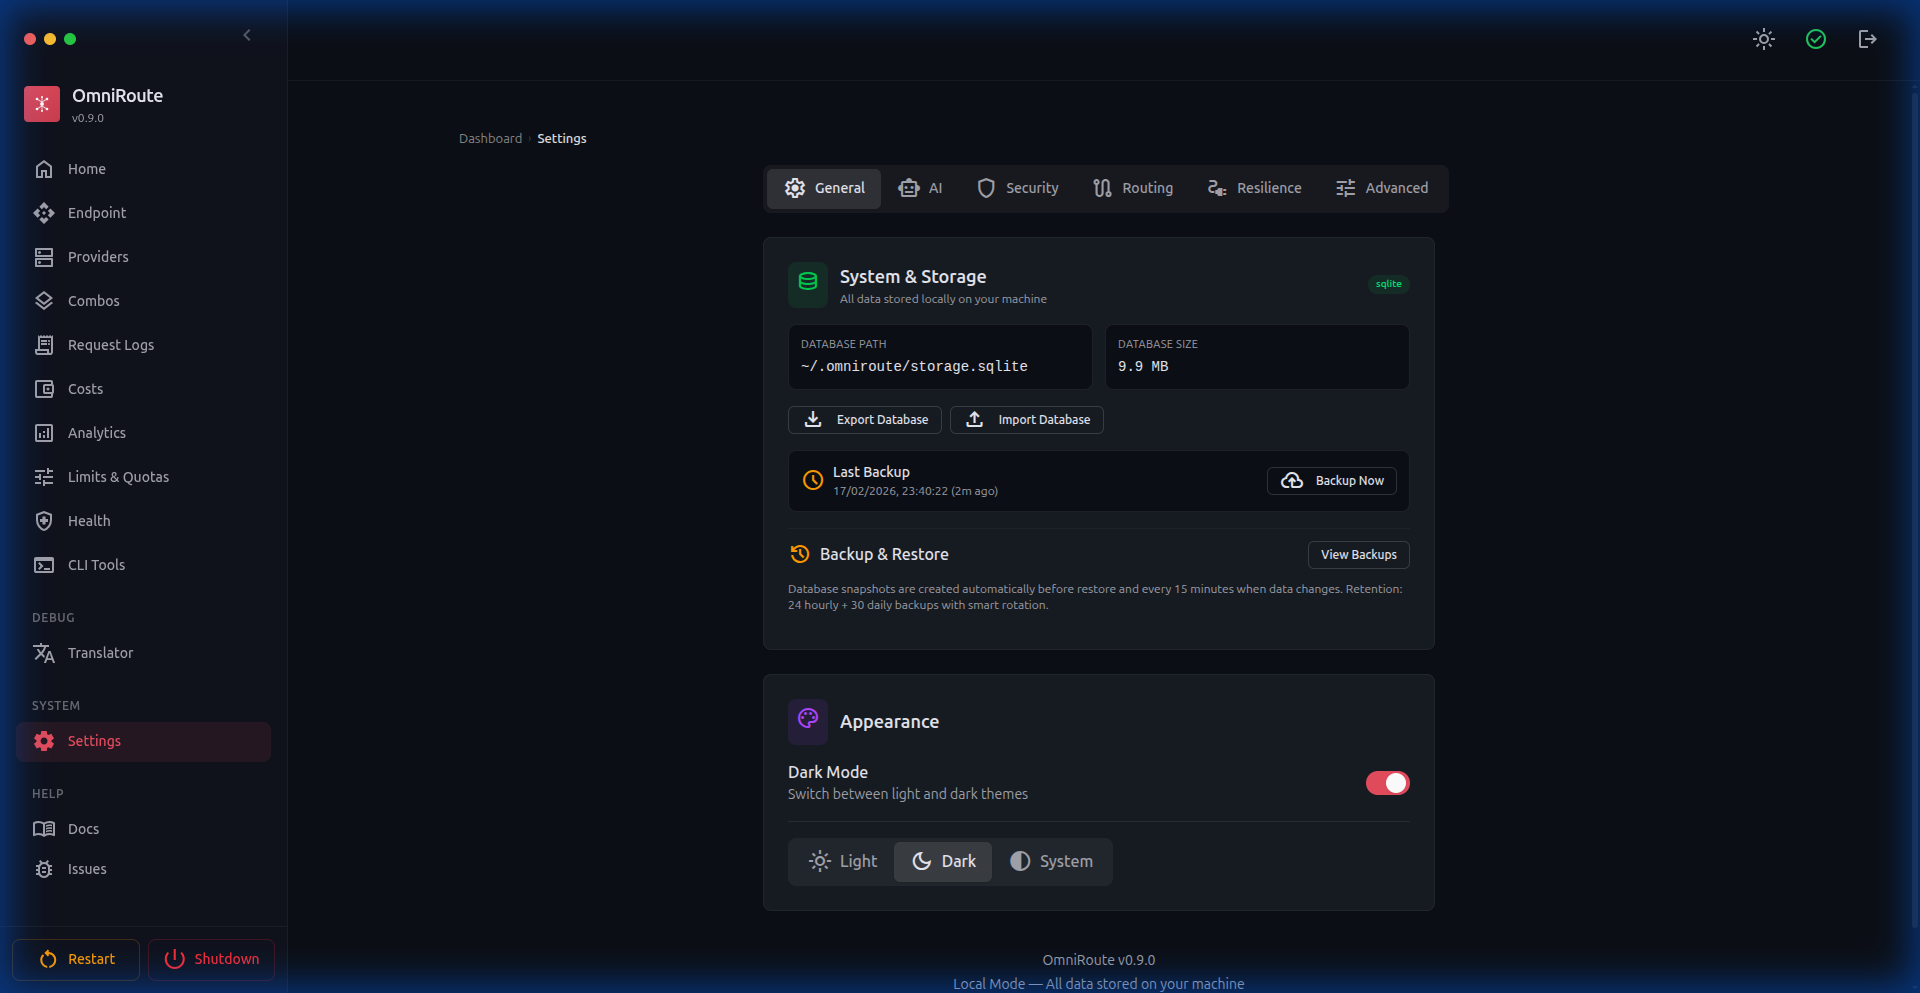
Sección titulada «⚙️ Configuración»Panel de configuración completo con 7 pestañas:
- General — Almacenamiento del sistema y gestión de copias de seguridad (exportación/importación de la base de datos)
- Apariencia — Selector de tema (oscuro/claro/sistema), temas de color predefinidos y colores personalizados, visibilidad del registro de estado, controles de visibilidad de los elementos y separadores de grupos de la barra lateral, y controles de visibilidad de los túneles de endpoints
- IA — Funciones del asistente de IA, ajustes predefinidos de enrutamiento predeterminados (combinaciones automáticas
auto/coding,auto/fast,auto/cheap,auto/smart), caché de reproducción del razonamiento y opciones para activar o desactivar habilidades y memoria - Seguridad — Protección de endpoints de la API, bloqueo de proveedores personalizados, filtrado de IP e información de la sesión
- Enrutamiento — Alias de modelos, degradación de tareas en segundo plano, enrutamiento por niveles basado en el manifiesto (W1–W4),
fallbackDelayMsy enrutamiento persistente por sesión - Resiliencia — Persistencia de límites de velocidad, ajuste del disyuntor, desactivación automática de cuentas bloqueadas, supervisión del vencimiento de proveedores, umbral de transferencia de Context Relay y configuración del modelo de resumen, clasificación de errores 429 por proveedor y opción
useUpstream429BreakerHints, y tiempos de espera de los modelos - Avanzado — Sobrescrituras de configuración, registro de auditoría de la configuración, modo de degradación de respaldo y degradación del modo en segundo plano para Responses API
🔧 Herramientas de CLI
Sección titulada «🔧 Herramientas de CLI»Configuración con un solo clic para herramientas de programación con IA: Claude Code, Codex CLI, OpenClaw, Kilo Code, Antigravity, Cline, Continue, Cursor y Factory Droid. Incluye aplicación y restablecimiento automatizados de la configuración, perfiles de conexión y asignación de modelos.
🤖 Agentes de CLI (v2.0.11+)
Sección titulada «🤖 Agentes de CLI (v2.0.11+)»Panel para descubrir y gestionar agentes de CLI. Muestra una cuadrícula de 16 agentes integrados (Codex, Claude, Goose, OpenClaw, Aider, OpenCode, Cline, ForgeCode, Amazon Q, Open Interpreter, Cursor CLI, Warp, Windsurf, Devin CLI, Kimi Coding, Command Code) con:
- Estado de instalación — Instalado / No encontrado, con detección de versión
- Insignias de protocolo — stdio, HTTP, etc.
- Agentes personalizados — Registra cualquier herramienta de CLI mediante un formulario (nombre, binario, comando de versión y argumentos de inicio)
- Coincidencia de huellas digitales de CLI — Opción por proveedor para imitar las firmas de solicitudes de la CLI nativa, lo que reduce el riesgo de bloqueo a la vez que conserva la IP del proxy
- Autenticación local de Devin — Devin CLI utiliza
devin auth login; no se requiere ningún flujo OAuth en el navegador
🔗 Context Relay (v3.5.5+)
Sección titulada «🔗 Context Relay (v3.5.5+)»Una estrategia combinada que preserva la continuidad de la sesión cuando se produce una rotación de cuentas en mitad de una conversación. Antes de que se agote la cuenta activa, OmniRoute genera en segundo plano un resumen estructurado de traspaso. Cuando la siguiente solicitud se asigna a una cuenta diferente, el resumen se inyecta como mensaje del sistema para que la nueva cuenta continúe con todo el contexto.
Configurable mediante ajustes globales o del combo:
- Umbral de traspaso — Porcentaje de uso de la cuota que activa la generación del resumen (valor predeterminado: 85%)
- Máximo de mensajes para el resumen — Cantidad del historial reciente que se debe condensar
- Modelo de resumen — Modelo de sustitución opcional para generar el resumen de traspaso
Actualmente admite la rotación de cuentas de Codex. Consulta la documentación de Context Relay.
🗜️ Compresión de prompts (v3.7.9+)
Sección titulada «🗜️ Compresión de prompts (v3.7.9+)»Context & Cache ahora ofrece páginas específicas para Caveman, RTK y los combos de compresión:
- Caveman — Paquetes de reglas adaptados al lenguaje, vista previa, controles del modo de salida y análisis
- RTK — Compresión adaptada a comandos para la salida de shell, git, pruebas, compilación, paquetes, Docker, infraestructura, JSON y trazas de pila
- Combos de compresión — Canalizaciones con nombre, como
rtk -> caveman, asignadas a combos de enrutamiento; el cálculo combinado predeterminado alcanza un promedio de~89%y un ahorro de contexto apto del78-95%cuando se aplican ambos motores - Recuperación de la salida sin procesar — Punteros opcionales y censurados a la salida sin procesar de RTK para depurar fallos de compresión
Consulta la Guía de compresión, Compresión RTK y Motores de compresión.
🛡️ Refuerzo del proxy (v3.5.5+)
Sección titulada «🛡️ Refuerzo del proxy (v3.5.5+)»Aplicación integral de la configuración del proxy en toda la canalización de solicitudes:
- Comprobación del estado del token — La actualización de OAuth en segundo plano ahora resuelve la configuración del proxy para cada conexión, lo que evita fallos en entornos que requieren proxy
- Validación de claves de API — La validación de claves de proveedores (
POST /api/providers/validate) se enruta medianterunWithProxyContext, respetando la configuración global y del proxy del proveedor - Corrección del despachador de undici — Los despachadores de proxy usan la implementación de fetch propia de undici en lugar de la integrada en Node, lo que resuelve los errores
invalid onRequestStart methoden Node.js 22 - Detección de la versión de Node.js — La página de inicio de sesión detecta de forma proactiva las versiones incompatibles de Node.js (24+) y muestra un banner de advertencia con instrucciones para usar Node 22 LTS
📧 Enmascaramiento de privacidad del correo electrónico (v3.5.6+)
Sección titulada «📧 Enmascaramiento de privacidad del correo electrónico (v3.5.6+)»Los correos electrónicos de las cuentas OAuth se ocultan de forma predeterminada (por ejemplo, di*****@g****.com) para evitar su exposición accidental al compartir capturas de pantalla o grabar demostraciones. Usa Configuración → Apariencia → Visibilidad del correo electrónico de la cuenta para mostrar u ocultar globalmente los correos electrónicos completos de las cuentas en las pantallas de proveedores, combos, registros, cuota y entorno de pruebas.
👁️ Control de visibilidad de modelos (v3.5.6+)
Sección titulada «👁️ Control de visibilidad de modelos (v3.5.6+)»La lista de modelos de la página del proveedor ahora incluye:
- Barra de búsqueda/filtro en tiempo real — Encuentra rápidamente modelos específicos
- Control de visibilidad por modelo (icono 👁) — Los modelos ocultos aparecen atenuados y se excluyen del catálogo
/v1/models - Insignia de recuento activo (
N/M activos) — Muestra de un vistazo cuántos modelos están habilitados respecto al total
🔧 Reparación del entorno OAuth (v3.6.1+)
Sección titulada «🔧 Reparación del entorno OAuth (v3.6.1+)»Acción «Reparar entorno» con un solo clic para proveedores OAuth que restaura las variables de entorno que faltan y corrige el estado de autenticación dañado. Accesible desde Panel → Proveedores → [Proveedor OAuth] → Reparar entorno. Detecta y repara automáticamente:
- Credenciales de cliente OAuth que faltan
- Entradas dañadas del archivo de entorno
- Saneamiento de rutas de copias de seguridad
🗑️ Desinstalación / Desinstalación completa (v3.6.2+)
Sección titulada «🗑️ Desinstalación / Desinstalación completa (v3.6.2+)»Scripts de eliminación limpia para todos los métodos de instalación:
| Comando | Acción |
|---|---|
npm run uninstall |
Elimina la aplicación del sistema, pero conserva la base de datos y las configuraciones en ~/.omniroute. |
npm run uninstall:full |
Elimina la aplicación Y borra permanentemente todas las configuraciones, claves y bases de datos. |
🖼️ Contenido multimedia (v2.0.3+)
Sección titulada «🖼️ Contenido multimedia (v2.0.3+)»Genera imágenes, vídeos y música desde el panel. Compatible con OpenAI, xAI, Together, Hyperbolic, SD WebUI, ComfyUI, AnimateDiff, Stable Audio Open y MusicGen.
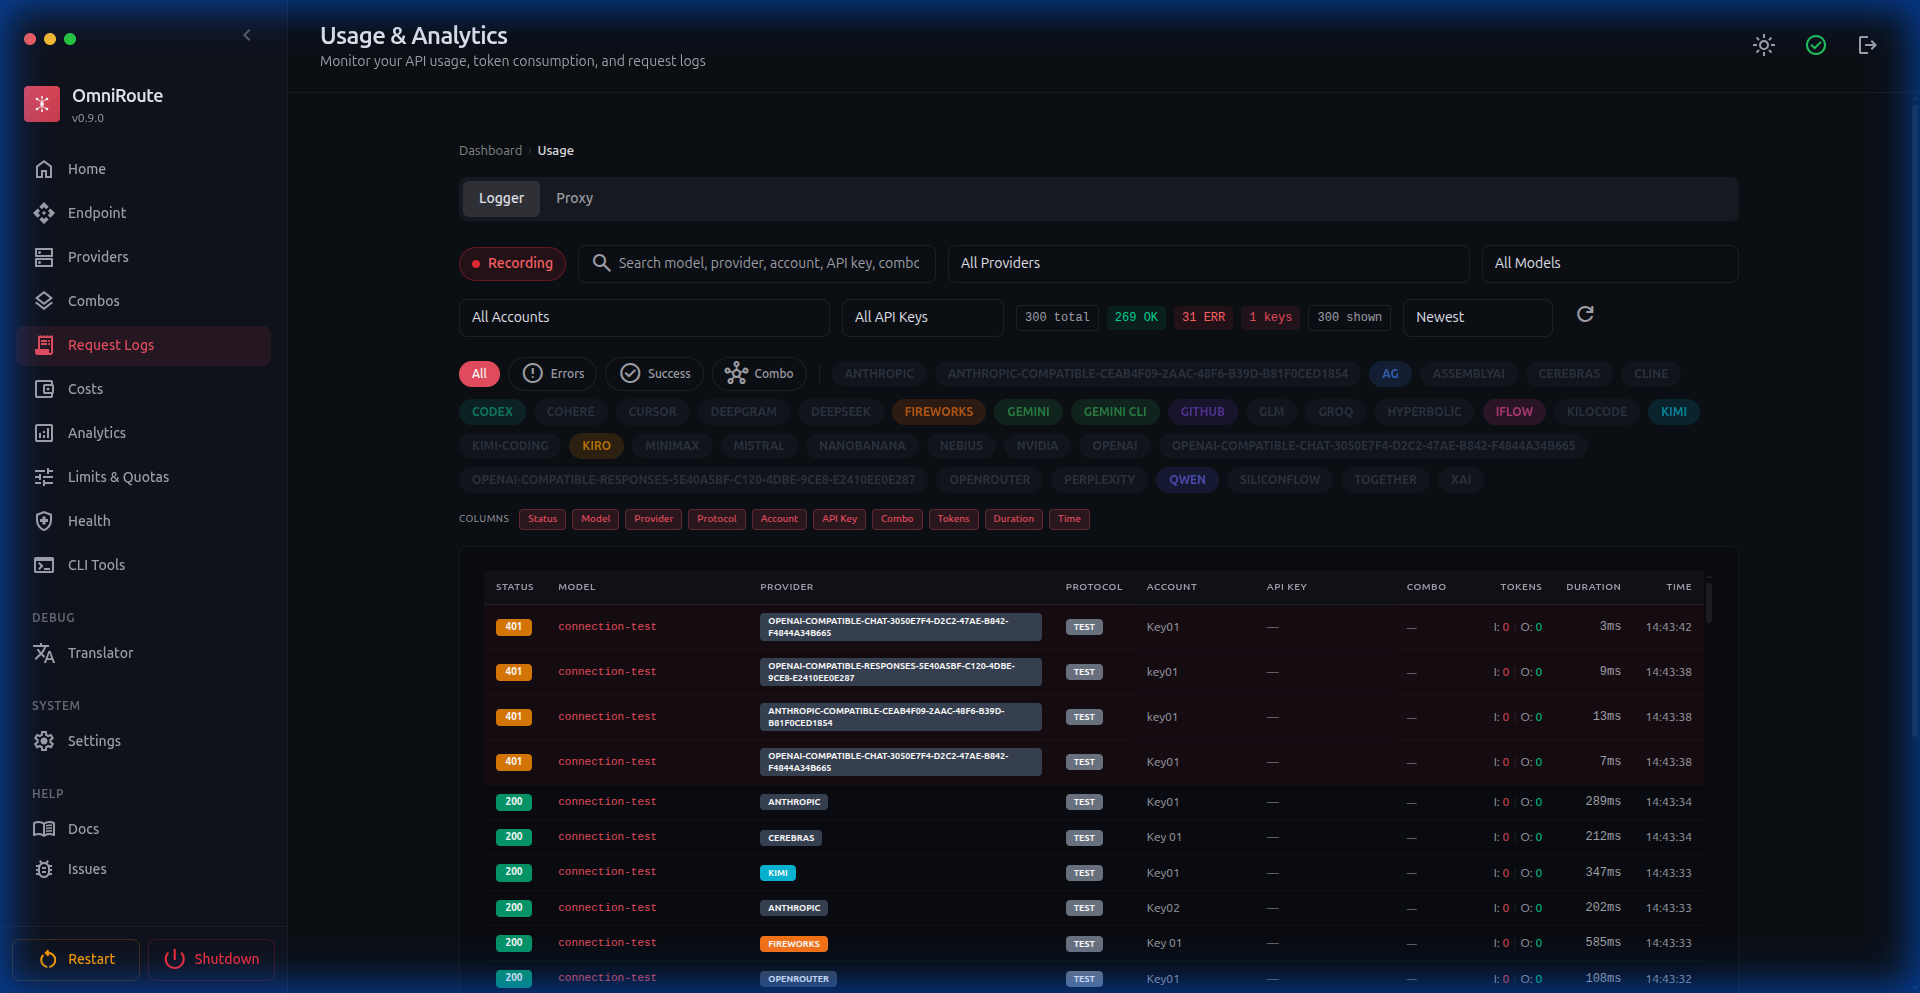
📝 Registros de solicitudes
Sección titulada «📝 Registros de solicitudes»Registro de solicitudes en tiempo real con filtrado por proveedor, modelo, cuenta y clave de API. Muestra códigos de estado, uso de tokens, latencia y detalles de las respuestas.
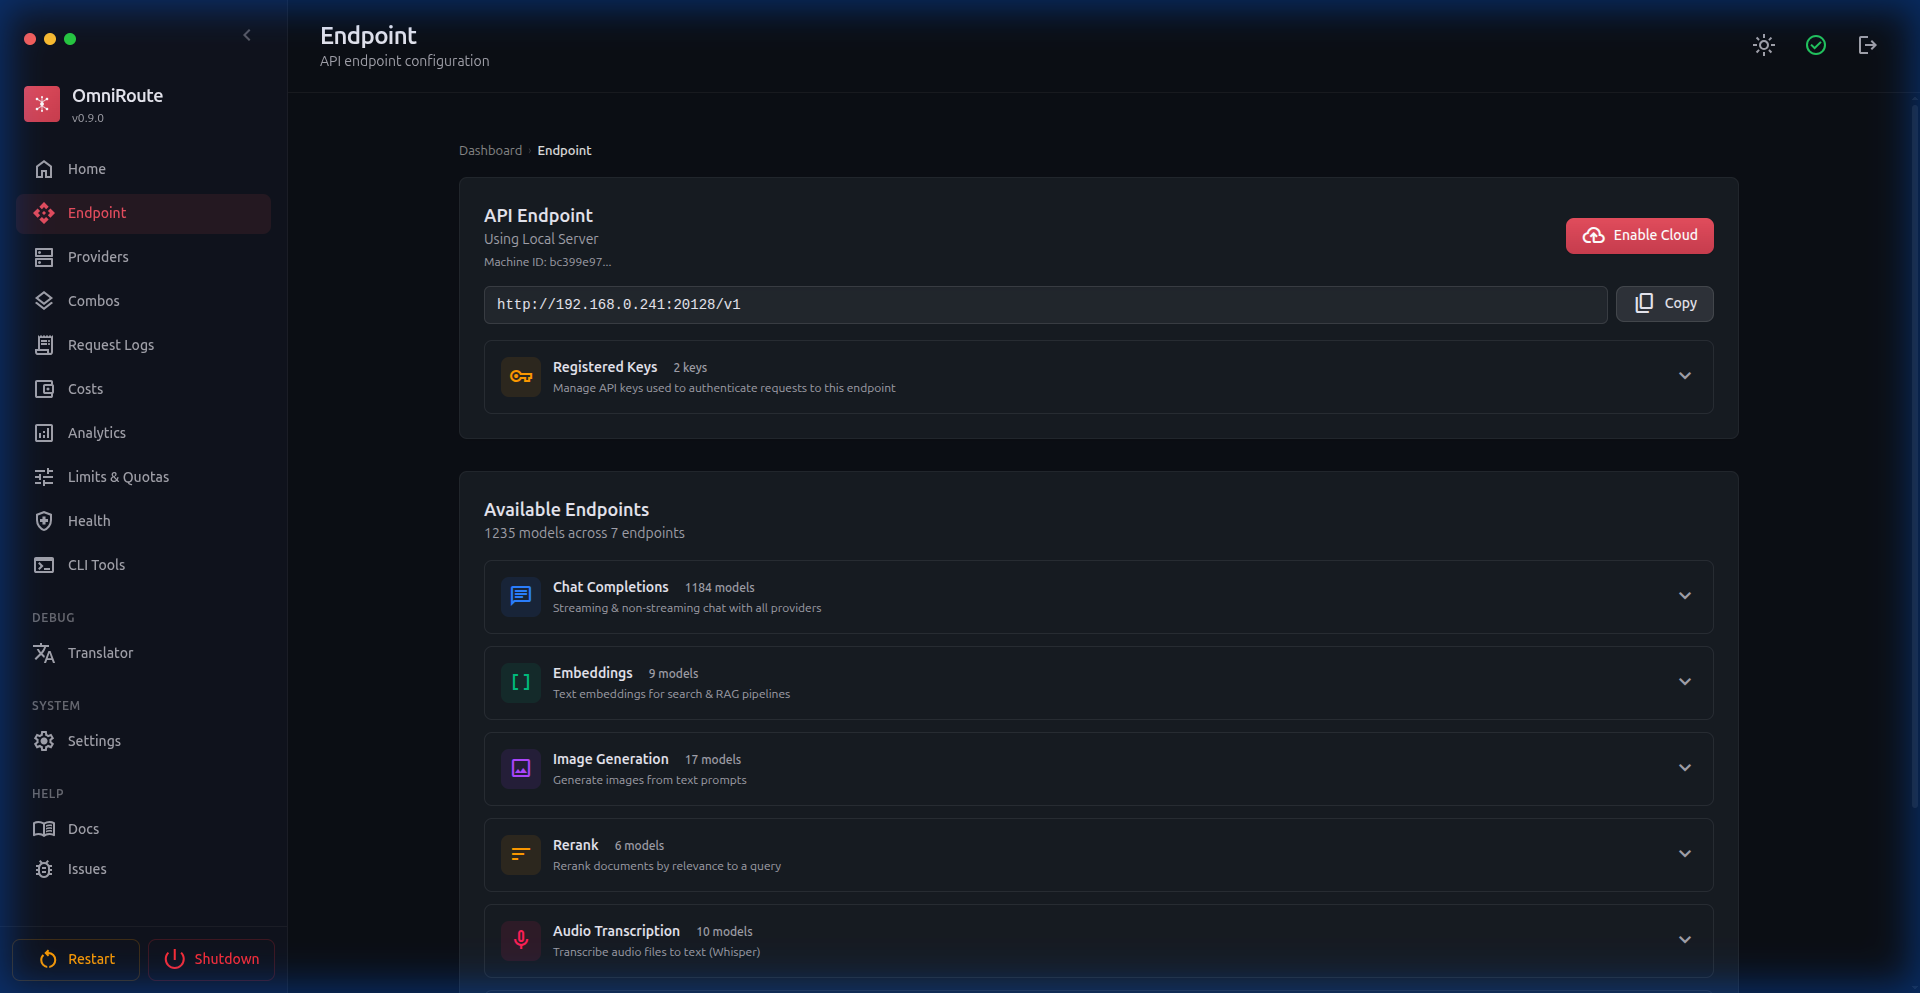
🌐 Endpoint de la API
Sección titulada «🌐 Endpoint de la API»Tu endpoint unificado de la API con un desglose de funcionalidades: finalizaciones de chat, Responses API, embeddings, generación de imágenes, reclasificación, transcripción de audio, conversión de texto a voz, moderaciones y claves de API registradas. Se ofrece compatibilidad con Cloudflare Quick Tunnel, Tailscale Funnel, ngrok Tunnel y proxies en la nube para el acceso remoto.
🔑 Gestión de claves de API
Sección titulada «🔑 Gestión de claves de API»Crea, delimita y revoca claves de API. Cada clave puede restringirse a modelos o proveedores específicos con acceso completo o permisos de solo lectura. Gestión visual de claves con seguimiento de uso.
📋 Registro de auditoría
Sección titulada «📋 Registro de auditoría»Seguimiento de acciones administrativas con filtrado por tipo de acción, autor, objetivo, dirección IP y marca temporal. Historial completo de eventos de seguridad.
🖥️ Aplicación de escritorio
Sección titulada «🖥️ Aplicación de escritorio»Aplicación de escritorio nativa basada en Electron para Windows, macOS y Linux. Ejecuta OmniRoute como una aplicación independiente con integración en la bandeja del sistema, compatibilidad sin conexión, actualización automática e instalación con un solo clic.
Características principales:
- Sondeo de disponibilidad del servidor (sin pantalla en blanco durante un arranque en frío)
- Bandeja del sistema con gestión de puertos
- Política de seguridad de contenido
- Bloqueo de instancia única
- Actualización automática al reiniciar
- Interfaz condicional según la plataforma (controles de ventana de macOS y barra de título predeterminada de Windows/Linux)
- Empaquetado reforzado de compilaciones de Electron: los
node_modulescon enlaces simbólicos del paquete independiente se detectan y rechazan antes del empaquetado, lo que evita la dependencia en tiempo de ejecución respecto a la máquina de compilación (v2.5.5+) - Cierre ordenado:
before-quitde Electron cierra Next.js de forma limpia, lo que evita bloqueos de la base de datos WAL de SQLite (v3.6.2+)
📖 Consulta electron/README.md para obtener la documentación completa.
🌐 Puente WebSocket V1 (v3.6.6+)
Sección titulada «🌐 Puente WebSocket V1 (v3.6.6+)»OmniRoute ahora admite clientes WebSocket compatibles con OpenAI mediante el endpoint de actualización /v1/ws. El servidor personalizado scripts/dev/v1-ws-bridge.mjs encapsula Next.js y actualiza las conexiones WS a sesiones completas de transmisión bidireccional. La autenticación utiliza la misma clave de API o cookie de sesión que las solicitudes HTTP.
Comportamientos principales:
- La actualización de WS se valida mediante
src/lib/ws/handshake.tsantes de establecer la conexión - Las transmisiones finalizan de forma limpia al cerrarse la sesión o producirse un error ascendente
- Funciona simultáneamente con la ruta de transmisión HTTP+SSE existente
🔑 Tokens de sincronización y paquete de configuración (v3.6.6+)
Sección titulada «🔑 Tokens de sincronización y paquete de configuración (v3.6.6+)»El acceso desde múltiples dispositivos y por parte de operadores externos ahora es posible mediante tokens de sincronización con alcance definido:
POST /api/sync/tokens— Emite un nuevo token de sincronización (con alcance definido y caducidad opcional)DELETE /api/sync/tokens/:id— Revoca un tokenGET /api/sync/bundle— Descarga una instantánea JSON versionada, identificada mediante ETag, de todos los ajustes no confidenciales (contraseñas ocultas)
El paquete de configuración se genera mediante src/lib/sync/bundle.ts. Los consumidores comparan el encabezado de respuesta ETag para detectar cambios sin volver a descargar la carga útil completa.
🧠 Preajuste de razonamiento GLM (v3.6.6+)
Sección titulada «🧠 Preajuste de razonamiento GLM (v3.6.6+)»GLM Thinking (glmt) ahora es un proveedor de primera clase registrado: 65 536 tokens de salida como máximo, un presupuesto de razonamiento de 24 576, un tiempo de espera predeterminado de 900 s, un formato de API compatible con Claude y sincronización de uso compartida con la familia GLM.
El recuento híbrido de tokens también llega en la versión v3.6.6: cuando un proveedor compatible con Claude expone /messages/count_tokens, OmniRoute lo invoca antes de las solicitudes grandes, con una estimación alternativa tolerante a fallos.
🛡️ Obtención saliente segura y protección contra SSRF (v3.6.6+)
Sección titulada «🛡️ Obtención saliente segura y protección contra SSRF (v3.6.6+)»Todas las llamadas de validación de proveedores y detección de modelos ahora pasan por una protección saliente de dos capas:
- Protección de URL (
src/shared/network/outboundUrlGuard.ts) — Bloquea los rangos de IP privados, de bucle invertido y de enlace local antes de abrir el socket. - Contenedor de obtención segura (
src/shared/network/safeOutboundFetch.ts) — Aplica la protección de URL, normaliza los tiempos de espera y reintenta los errores transitorios con retroceso exponencial.
Las infracciones de la protección se presentan como HTTP 422 (URL_GUARD_BLOCKED) y se registran en el registro de auditoría de cumplimiento mediante providerAudit.ts.
🔄 Reintentos que tienen en cuenta el período de espera (v3.6.6+)
Sección titulada «🔄 Reintentos que tienen en cuenta el período de espera (v3.6.6+)»Las solicitudes de chat ahora se reintentan automáticamente cuando un proveedor ascendente devuelve un período de espera específico del modelo. Se puede configurar mediante REQUEST_RETRY (valor predeterminado: 2) y MAX_RETRY_INTERVAL_SEC (valor predeterminado: 30 s). Se mejoró el aprendizaje de los encabezados de límite de solicitudes para x-ratelimit-reset-requests, x-ratelimit-reset-tokens y Retry-After; el estado del período de espera de cada modelo está visible en el panel de Resiliencia.
📋 Auditoría de cumplimiento v2 (v3.6.6+)
Sección titulada «📋 Auditoría de cumplimiento v2 (v3.6.6+)»El registro de auditoría se ha ampliado con paginación basada en cursor, enriquecimiento del contexto de las solicitudes (ID de solicitud, agente de usuario, IP), eventos de autenticación estructurados, eventos CRUD de proveedores con contexto de diferencias y registro de las validaciones bloqueadas por SSRF. Nuevos eventos emitidos por src/lib/compliance/providerAudit.ts.
HagiCode
HagiCode es un espacio de trabajo de programación con agentes, flujos estructurados, ejecución multiagente y vistas de Hero Dungeon.
Convierte ideas en software útil con un flujo de trabajo con agentes más inteligente, rápido y ameno.

- SmartLos flujos estructurados convierten la intención en un itinerario ejecutable desde la idea hasta la entrega.
- EfficientLos flujos multiagente permiten avanzar en paralelo con la investigación, implementación y revisión.
- FunHero Dungeon hace que las largas sesiones de programación sean visuales y colaborativas.